Campagna di phishing browser-in-the-browser sfrutta la fiducia in DocuSign, Adobe e Microsoft
Come gli attaccanti concatenano le piattaforme aziendali fidate per far sembrare il furto di credenziali un lavoro di routine
Punti chiave
- Gli attaccanti stanno sempre più concatenando più marchi aziendali fidati in un unico percorso di phishing piuttosto che impersonare un singolo fornitore.
- La campagna utilizza il realismo del flusso di lavoro, non solo il realismo visivo. La sequenza rispecchia il modo in cui i dipendenti esaminano i documenti, condividono file e si autenticano attraverso piattaforme SaaS.
- Browser-in-the-browser (BitB) non viene più utilizzato come tecnica indipendente, ma come fase finale di un processo più ampio di costruzione della fiducia che include personalizzazione, filtraggio CAPTCHA e suggerimenti di autenticazione a tema OAuth.
Barracuda Research ha analizzato una campagna di phishing multi-strato e multi-marchio che riflette una tendenza degli attaccanti a incorporare richieste di autenticazione all'interno di flussi di lavoro aziendali familiari. Simile a piattaforme come Kali365, di cui abbiamo recentemente riportato, l'obiettivo è far apparire l'autenticazione come un passaggio di routine in un processo di condivisione, firma o collaborazione di documenti.
Tuttavia, a differenza degli attacchi di device-code phishing e focalizzati sui token di Kali365, questa campagna si basa sull'inganno del browser-in-the-browser (BitB) per raccogliere direttamente le credenziali.
Gli attaccanti hanno combinato l'impersonificazione di DocuSign, un branding specifico per la vittima, un'evasione basata su CAPTCHA, un prompt di autenticazione a tema Adobe Acrobat e una pagina di raccolta credenziali di BitB. Ogni fase è stata progettata per costruire fiducia, ridurre la rilevazione e far apparire la richiesta finale di credenziali come un'operazione di routine.
Nessuna di queste tecniche è nuova di per sé, ma concatenando insieme più servizi affidabili, l'attacco assomiglia molto ai flussi di lavoro legittimi di condivisione di documenti e autenticazione comunemente utilizzati nelle organizzazioni moderne.
Come si svolge l'attacco
Fase 1: Un'esca personalizzata di DocuSign
L'attacco inizia con un'e-mail a tema DocuSign che invita il destinatario a rivedere e firmare un documento. A differenza di molte e-mail di phishing, il nome visualizzato del mittente è personalizzato utilizzando il dominio della stessa organizzazione del destinatario, ad esempio: examplecompany.com – Automated Delivery Centre.
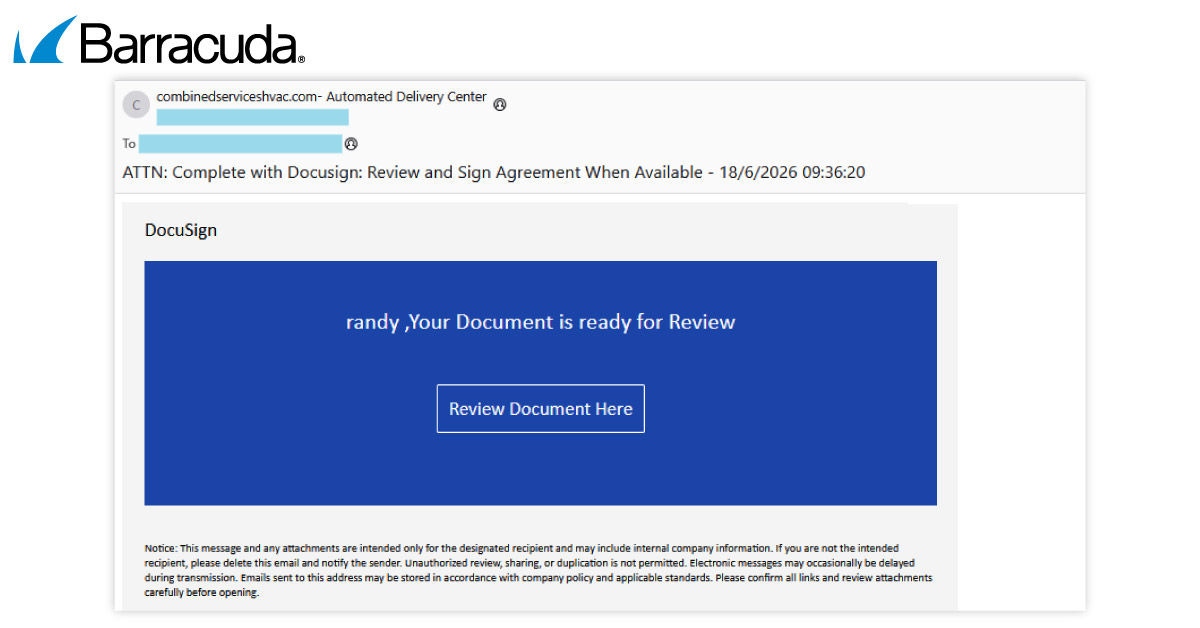
Esempio di un'e-mail di phishing
L'e-mail personalizza anche il saluto utilizzando le informazioni derivate dall'indirizzo e-mail del destinatario e utilizza un unico pulsante di invito all'azione che incoraggia l'utente a esaminare un documento.
Questo approccio crea l'impressione che la richiesta provenga da un processo aziendale interno piuttosto che da un mittente esterno.
Fase 2: evasione basata su CAPTCHA
Quando il destinatario clicca sul link, non arriva immediatamente a una pagina di phishing. Invece, incontra una sfida CAPTCHA progettata per verificare che il visitatore sia umano.
I gateway CAPTCHA sono diventati sempre più comuni nelle operazioni di phishing perché possono impedire agli scanner di sicurezza automatizzati, ai crawler e agli ambienti sandbox di raggiungere il payload finale. Questo permette agli attaccanti di ridurre la rilevazione precoce e di prolungare la durata della loro infrastruttura.
Fase 3: Un prompt di autenticazione di Adobe Acrobat
Dopo aver completato il CAPTCHA, alla vittima viene mostrato quello che sembra essere un documento condiviso insieme a una finestra di dialogo con il marchio Adobe Acrobat che indica che è richiesta l'autenticazione Microsoft per accedere al file.
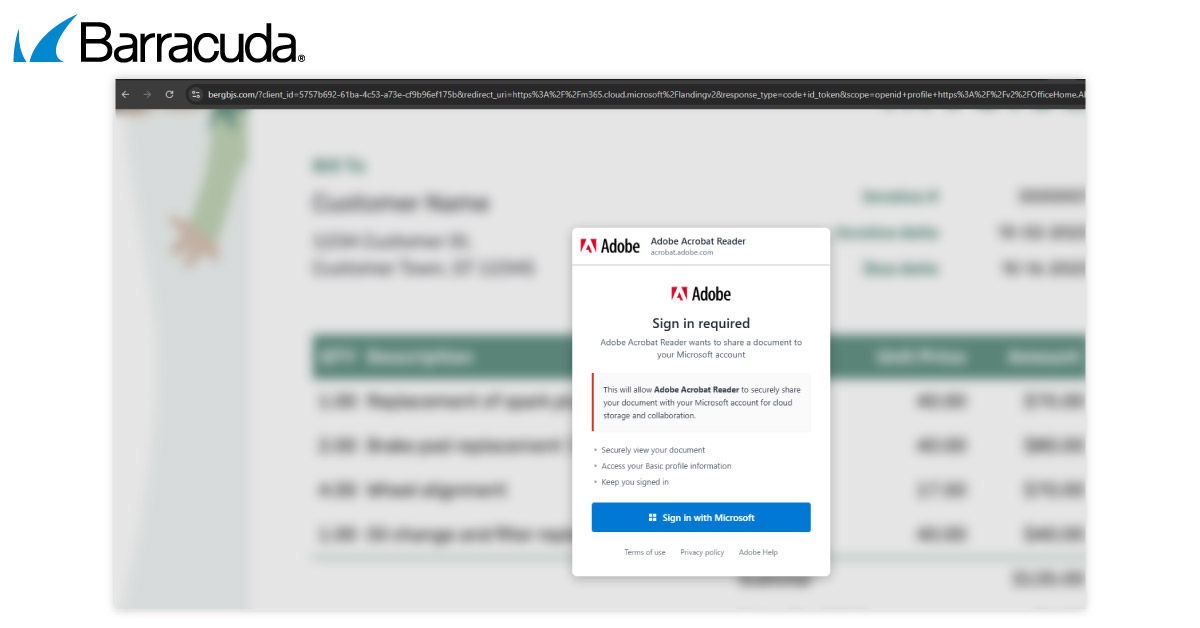
Dopo il CAPTCHA, la vittima vede una falsa finestra di dialogo di consenso di Adobe Acrobat Reader sovrapposta su un documento di sfondo sfocato. Il modulo richiede l'autenticazione di Microsoft, presentando un passaggio di raccolta delle credenziali come un normale accesso multipiattaforma.
Il prompt presenta quella che sembra essere una richiesta di accesso di routine: [Accedi con Microsoft].
Questo sfrutta una relazione di fiducia che i dipendenti incontrano frequentemente in ambienti aziendali legittimi. Gli utenti si spostano regolarmente tra piattaforme di firma di documenti, servizi di condivisione file, applicazioni di produttività e servizi di identità Microsoft. La richiesta appare quindi coerente con il comportamento normale sul posto di lavoro.
Trust chaining
L'aspetto notevole di questa campagna è il modo in cui più marchi fidati vengono combinati in un unico flusso di lavoro. Ogni marchio aiuta a rafforzare la credibilità della fase successiva.
Ciò rappresenta un cambiamento rispetto agli approcci tradizionali di phishing che tipicamente impersonano un singolo venditore. Invece, gli attaccanti stanno sfruttando il fatto che i dipendenti lavorano sempre più su piattaforme cloud interconnesse e si sono abituati ad autenticarsi tra di esse.
Fase 4: Furto di credenziali tramite browser-nel-browser
Facendo clic sul pulsante di accesso Microsoft si avvia la fase finale del phishing. Invece di aprire una vera finestra di login controllata dal browser, la pagina visualizza un popup del browser simulato, reso interamente all'interno della pagina web dell'hacker utilizzando HTML, CSS e JavaScript.
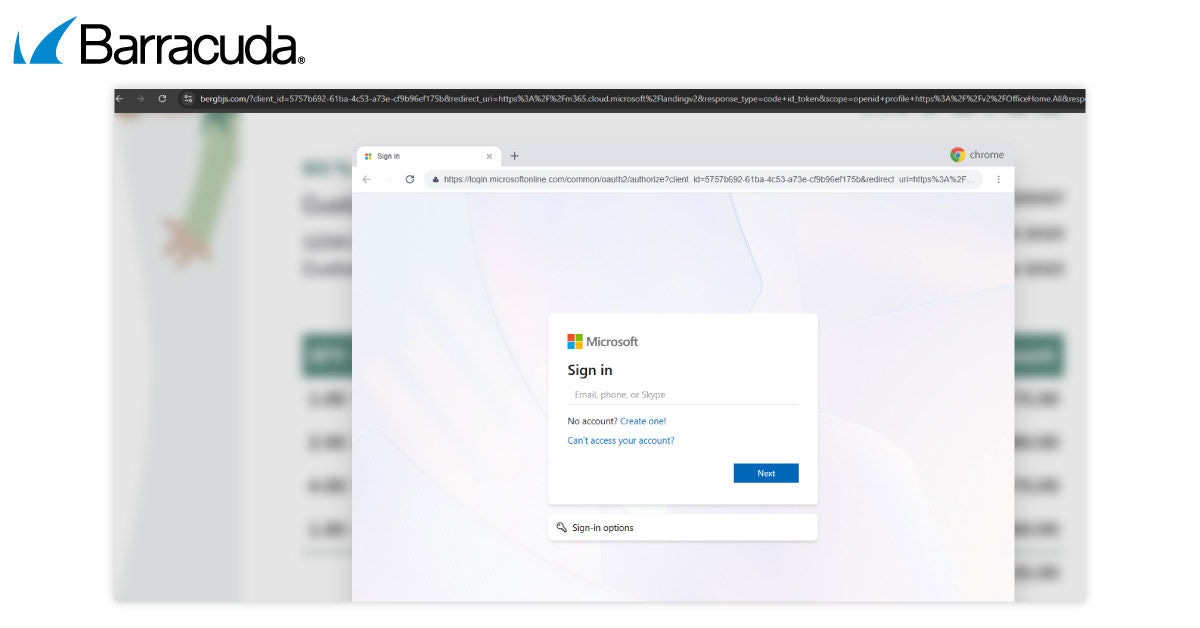
La falsa finestra di accesso di Microsoft viene resa interamente all'interno della pagina dell'hacker utilizzando HTML e CSS. La barra degli indirizzi e la finestra di Chrome fanno parte del design della pagina. La barra degli indirizzi reale del browser rimane sul dominio dell'hacker per tutto il tempo.
Questa tecnica browser-in-the-browser (BitB) ricrea elementi familiari del browser, inclusi:
- Una barra del titolo del browser
- Controlli finestra
- Una scheda del browser
- Un'interfaccia di accesso con marchio Microsoft
- Un URL Microsoft dall'aspetto realistico visualizzato in una barra degli indirizzi falsa
Per molti utenti, la finestra appare identica a un popup di autenticazione Microsoft legittimo. Tuttavia, l'URL visualizzato è semplicemente testo reso all'interno della pagina web dell'attaccante. La barra degli indirizzi del browser reale non lascia mai il dominio controllato dall'hacker. Qualsiasi credenziale inserita nel modulo viene inviata all'infrastruttura dell'attaccante anziché a Microsoft.
Perché il browser-in-the-browser è efficace
La guida tradizionale alla consapevolezza sul phishing spesso consiglia agli utenti di verificare l’URL di un sito web prima di inserire le credenziali. Gli attacchi BitB sfruttano questo consiglio presentando un'imitazione convincente di una finestra del browser, completa di un indirizzo Microsoft dall'aspetto realistico.
Di conseguenza, gli utenti potrebbero credere di convalidare un URL legittimo mentre in realtà stanno visualizzando contenuti controllati interamente dall'hacker.
Un modo pratico per identificare un attacco BitB è testare la finestra popup stessa. Un popup del browser autentico può muoversi liberamente sullo schermo come una finestra del browser indipendente. Un popup BitB rimane confinato all'interno della pagina web perché non è una vera finestra del browser.
Caratteristiche tecniche
L'analisi della landing page ha rivelato che il sito di phishing è stato costruito come un'applicazione web moderna piuttosto che come un semplice clone HTML statico.
I ricercatori hanno anche osservato:
- Personalizzazione specifica della vittima
- Controlli anti-analisi basati su CAPTCHA
- Catene di reindirizzamento multi-fase
- Flussi di lavoro di autenticazione a tema Microsoft
- Analisi incorporata utilizzata per monitorare l'attività dei visitatori
- Pattern di infrastruttura riutilizzabili che indicano un kit di phishing mantenuto
Questi risultati suggeriscono che gli attaccanti stanno gestendo una piattaforma riutilizzabile e scalabile piuttosto che condurre una campagna di phishing una tantum.
Come rilevare e difendersi da tali attacchi
Le organizzazioni possono migliorare il rilevamento concentrandosi sui comportamenti piuttosto che sui singoli domini.
Ad esempio, i difensori dovrebbero monitorare:
- Nomi visualizzati del mittente contenenti il dominio della propria organizzazione destinataria
- Messaggi a tema DocuSign che non superano i controlli di autenticazione
- E-mail di phishing solo HTML con una singola call-to-action incorporata
- Temi di revisione dei documenti ripetuti da mittenti sconosciuti
I team di sicurezza dovrebbero anche assicurarsi di avere una gestione efficace delle identità e degli accessi (IAM) in atto che possa:
- Rivedi l'attività di consenso dell'utente che coinvolge applicazioni di terze parti
- Monitora l'attività di autenticazione sospetta in seguito agli avvisi di phishing
- Limitare il consenso delle applicazioni dove appropriato
- Richiedere controlli di autenticazione robusti per utenti privilegiati
Poiché i domini di phishing cambiano frequentemente, i difensori dovrebbero anche monitorare:
- Caratteristiche riutilizzabili della landing page
- Comportamento di analisi condivisa
- Pagine di autenticazione protette da CAPTCHA
- Artifacti ricorrenti di phishing-kit
- Implementazioni browser-nel-browser
Si consiglia inoltre alle organizzazioni di aggiornare il training per la sensibilizzazione sul phishing per i dipendenti per riflettere le moderne tecniche di attacco e di rafforzare la sicurezza e-mail. Ciò include l'applicazione delle protezioni DMARC, SPF e DKIM, l'implementazione di tecnologie di autenticazione resistenti al phishing come passkey o chiavi di sicurezza FIDO2 dove possibile, l'ispezione delle catene di reindirizzamento invece di valutare solo il primo URL incontrato e la combinazione di sicurezza e-mail stratificata con protezioni web, identità e endpoint.
Conclusione
Questa campagna evidenzia un'altra evoluzione nella strategia di phishing. Invece di fare affidamento su una singola pagina di login falsa, gli attaccanti creano un'esperienza che rispecchia i processi aziendali legittimi dall'inizio alla fine, combinando più elementi di marchi popolari e fidati in un flusso di lavoro coerente che risulta familiare agli utenti moderni.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.