
La prospettiva di un CISO sul perché accelerare la difesa basata su IA è ora essenziale, poiché le vulnerabilità aumentano e la capacità degli attaccanti avanza rapidamente.
Punti chiave
- Barracuda ha firmato perché i difensori hanno bisogno di un'IA capace più velocemente di quanto gli attaccanti la otterranno. Accelerare la difesa basata su IA è essenziale per clienti, MSP e partner che affrontano minacce crescenti e risorse limitate.
- Le vulnerabilità pubblicate stanno raddoppiando mentre il personale addetto alla sicurezza non cresce, creando un divario crescente che richiede automazione e controlli scalabili piuttosto che più lavoro manuale.
- Azione collettiva tra industria, governo e laboratori d'avanguardia è ora necessaria
In qualità di Chief Information Security Officer (CISO) di Barracuda, condivido la mia prospettiva sul motivo per cui abbiamo scelto di firmare l'appello di OpenAI per un'azione collettiva sulla difesa informatica. Questo impegno riflette le realtà che i nostri clienti, MSP e partner di canale affrontano ogni giorno — e la necessità urgente di accelerare la difesa basata su IA in tutte le organizzazioni di ogni dimensione.
Perché Barracuda ha firmato
L'appello di OpenAI si allinea direttamente con le sfide che affrontano le organizzazioni che proteggiamo. Le vulnerabilità pubblicate raddoppiano di anno in anno, mentre il personale di sicurezza no. Molti clienti già prendono decisioni difficili su quali risultati lasciare aperti. Gli MSP e i partner di canale assorbono questo in ogni cliente simultaneamente — un provider che supporta 40 organizzazioni gestisce 40 backlog che crescono allo stesso ritmo accelerato.
Quando l'input raddoppia e la capacità no, qualcosa deve cedere. La difesa basata su IA è uno dei pochi modi scalabili per cambiare quell'equazione.
L'affermazione centrale della dichiarazione è che i difensori hanno una finestra in cui modelli di IA capaci possono aiutare a risolvere le debolezze che si sono “accumulate per anni”, e quella finestra si restringe man mano che le capacità degli attaccanti si avvicinano. La mia ricerca supporta questa affermazione, dimostrando che l'arretrato di vulnerabilità sarà inevitabilmente scoperto nei prossimi anni. La domanda principale è quante di queste saranno individuate e affrontate dai difensori prima che gli attaccanti le trovino.
L'aritmetica della sfida
Le vulnerabilità pubblicate sono aumentate da poco meno di 40.000 nel 2024 a circa 48.000 nel 2025. Sulla base dei dati osservati fino ad agosto 2026, ci aspettiamo di vedere circa 88.000 quest'anno, con la seconda metà che procede ancora più velocemente. Qualunque altra cosa sia vera riguardo all'IA e alla sicurezza, questo è il numero che ogni proposta deve affrontare.
Le organizzazioni con risorse limitate stanno lottando per tenere il passo. La domanda non è più come assumere più persone, ma quali parti del lavoro possono essere svolte accuratamente con l'IA.
Questa è la realtà con cui i nostri clienti e partner MSP convivono ogni giorno.
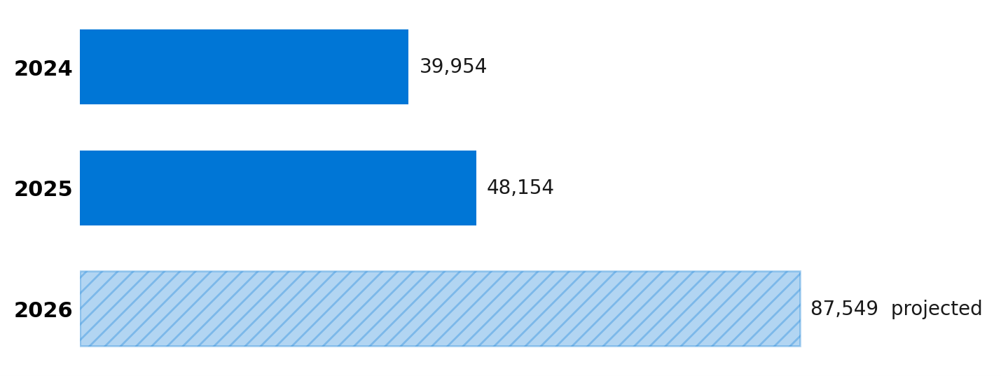
CVEs pubblicate per anno, esclusi i record respinti. 2026 sono 57.806 osservati fino al 31/08/2026 su 241 giorni di pubblicazione, annualizzati su un divisore di giorni di pubblicazione. Gli ultimi sei mesi sono stati a un tasso più elevato rispetto a quello, quindi la proiezione è la lettura conservativa. Fonte: NVD. Istante 31/08/2026.
Cosa deve essere aggiunto all'appello per l'azione collettiva
L'appello all'azione collettiva è un inizio importante — e ne sostengo i principi fondamentali. Ma dal punto di vista di un difensore, non è ancora sufficiente. Per colmare il divario crescente tra la scoperta delle vulnerabilità e la loro risoluzione, abbiamo bisogno di ulteriori impegni da parte dei governi, delle aziende di IA all'avanguardia e dei fornitori di software. Le seguenti aggiunte renderebbero l'appello materialmente più efficace per le organizzazioni in prima linea.
Governi: Pagare per il cambiamento di stato, non per il numero di dipendenti
Un incentivo fiscale a tempo limitato legato a miglioramenti dimostrati della sicurezza — non solo all'assunzione — accelererebbe significativamente i progressi. Tale incentivo potrebbe essere suddiviso in base al punto di partenza di un'organizzazione:
- Inventario della superficie di attacco esterna: produrre un inventario verificato e spostare tutte le interfacce di gestione fuori da internet pubblico.
- Autenticazione resistente al phishing: applicarla per tutti gli accessi amministrativi.
- Misurazione della latenza delle patch: misurare e pubblicare la latenza delle patch per i sistemi esposti a Internet.
Qualificare i ruoli in base alla rimedio, non alla parola "sicurezza"
Gli incentivi generali per l'assunzione in ambito sicurezza tendono a finanziare i "trovatori," non i risolutori. Le valutazioni terminano con deliverable, non con la rimozione delle debolezze. La rimedio richiede accesso ingegneristico, proprietà del sistema e finestre di cambiamento.
Gli incentivi dovrebbero quindi mirare a:
- Risoluzione delle vulnerabilità nell'infrastruttura e nel codice
- Automazione che esegue la correzione
- Strumenti e servizi che risolvono i problemi per le organizzazioni troppo ridotte per assumere ingegneri di remediation
Questo chiude anche un ciclo lasciato aperto nella chiamata: la scoperta automatizzata senza capacità di rimedio finanziata semplicemente sposta il lavoro a valle. Entrambe le estremità del flusso devono essere supportate.
Dato che i costi globali del crimine informatico sono stimati intorno a 500 miliardi di dollari USA, tali incentivi potrebbero benissimo ripagarsi da soli.
Aziende Frontier AI: Costruisci la capacità mancante
Scoperta e triage automatizzati delle vulnerabilità — con il triage come metà più difficile — è il limite di capacità più chiaro che i laboratori possono offrire attraverso la scansione del codice basata su LLM, il test di sicurezza delle applicazioni dinamiche e il red-teaming autonomo.
La scoperta attrae attenzione; il triage elimina le debolezze. Un sistema che porta alla luce 10.000 risultati per un progetto mantenuto da due volontari sposta il peso su coloro che sono meno in grado di assorbirlo. L'intero percorso deve essere finanziato:
- Trova la vulnerabilità
- Determinare se è raggiungibile in configurazioni reali
- Classificalo
- Produrre una correzione candidata
- Verificare che la correzione regga
Questa è la funzionalità che rende possibile "test autorizzati, divulgazione privata e correzioni verificate" su larga scala.
Aziende di software: Includere funzionalità di sicurezza essenziali
Un altro principio si applica ai fornitori di software: la funzionalità di sicurezza dovrebbe essere inclusa, non venduta come extra. Addebitare separatamente i registri di audit o il single sign-on (SSO) trasforma le funzionalità di sicurezza essenziali in linee di ricavo, e le organizzazioni che rifiutano gli aggiornamenti sono spesso le meno in grado di assorbire un incidente.
Autore: Arve Kjoelen. Fonte: OpenAI, “Un appello all'azione collettiva sulla difesa informatica”, openai.com/collective-cyberdefense, consultato il 31 agosto 2026. Tutte le citazioni provengono da quella pagina.
[1] "Danni globali della criminalità informatica: Una base per la valutazione del rischio di AI di frontiera". https://arxiv.org/abs/2603.20570. Recuperato il 31 ago 2026.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.