Mese della consapevolezza sulla sicurezza informatica 2026: trasformare la consapevolezza della sicurezza in resilienza informatica
I criminali informatici utilizzano l'IA per scalare gli attacchi più velocemente che mai. Ecco come le organizzazioni possono costruire una cultura attenta alla sicurezza che riduca il rischio durante tutto l'anno.
Punti chiave
L'IA sta rendendo gli attacchi di phishing, furto di credenziali e ingegneria sociale più convincenti e più scalabili.
La consapevolezza della sicurezza rimane essenziale, ma funziona al meglio quando combinata con una protezione a più livelli.
Password complesse, autenticazione a più fattori (MFA), aggiornamenti software e tenersi informati sulle truffe più recenti rimangono tra i modi più efficaci per ridurre i rischi.
La sicurezza dell'identità e la protezione dell'e-mail svolgono un ruolo fondamentale nel bloccare gli attacchi moderni.
Il mese della consapevolezza sulla sicurezza informatica è un'opportunità per rafforzare le abitudini di sicurezza che durano tutto l'anno.
Il Mese della sicurezza informatica non riguarda solo la formazione
Ogni ottobre, il Mese della Consapevolezza sulla Sicurezza Informatica incoraggia le organizzazioni a esaminare più da vicino come proteggono le proprie persone, i propri sistemi e i propri dati. La campagna annuale, guidata da National Cybersecurity Alliance e CISA, si concentra sull'aiutare privati e aziende ad adottare abitudini online più sicure e a ridurre il rischio informatico.
Il messaggio di quest'anno è particolarmente rilevante. I criminali informatici utilizzano sempre più spesso l'IA per creare e-mail di phishing più convincenti, automatizzare gli attacchi e identificare le vulnerabilità più rapidamente che mai. CISA osserva che l'IA sta accelerando la velocità con cui gli attaccanti possono trovare e sfruttare i punti deboli, rendendo la sicurezza proattiva più importante che mai.
Il risultato è una realtà complessa per le organizzazioni: i dipendenti devono affrontare un volume crescente di attacchi sofisticati progettati per sembrare legittimi.
Ecco perché il mese della sicurezza informatica non riguarda solo la formazione annuale. Si tratta di costruire una cultura in cui la sicurezza diventi parte del processo decisionale quotidiano.
I fondamentali restano importanti
Il tema del 2026 della National Cybersecurity Alliance, "Don't Make It Easy for Them", è un promemoria del fatto che molti attacchi informatici hanno ancora successo perché i controlli di sicurezza di base sono assenti o incoerenti.
La campagna incoraggia organizzazioni e individui a concentrarsi su quattro semplici azioni:
Usa password complesse e un gestore di password
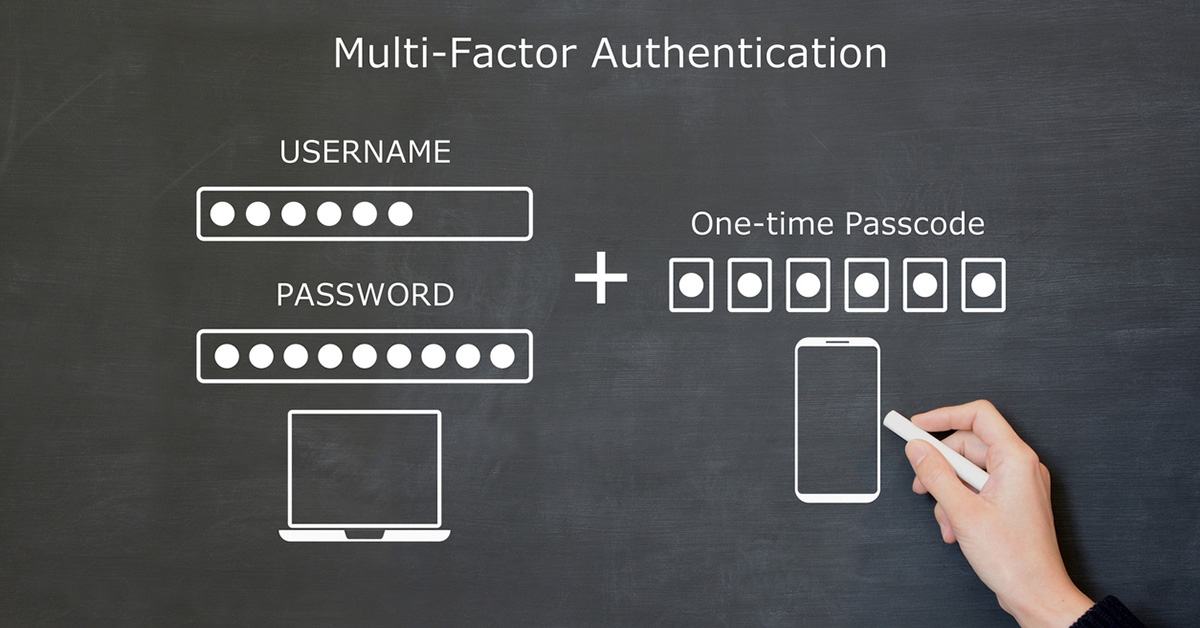
Abilita l'autenticazione a più fattori (MFA)
Riconosci e segnala le truffe
Mantieni aggiornati software e dispositivi
Questi suggerimenti non sono nuovi, ma rimangono tra le difese più efficaci contro i metodi di attacco più comuni di oggi.
Gli attaccanti prendono di mira le persone, non solo la tecnologia
Mentre le tecnologie di sicurezza continuano a evolversi, i criminali informatici comprendono una semplice verità: le persone sono spesso più facili da colpire rispetto alle infrastrutture.
Che si tratti di un'e-mail di phishing, di una fattura fraudolenta, di una pagina di accesso a Microsoft 365 falsa o di un attacco di business email compromise, l'obiettivo è solitamente lo stesso: convincere qualcuno a compiere un'azione che non dovrebbe compiere.
L'IA sta rendendo questi attacchi ancora più difficili da individuare. I messaggi che un tempo contenevano evidenti segnali di allarme sono ora scritti in modo professionale, personalizzati e contestualmente pertinenti. Con il miglioramento delle tecniche da parte degli hacker, le organizzazioni necessitano sia di utenti formati che di controlli di sicurezza in grado di identificare le minacce prima che raggiungano i dipendenti.
Identity è la nuova superficie di attacco
Uno dei maggiori cambiamenti nel campo della sicurezza informatica negli ultimi anni è stata la crescente attenzione all'identità.
Anziché violare le reti, gli attaccanti tentano sempre più spesso di accedere utilizzando credenziali rubate, account compromessi o privilegi abusati. Una volta all'interno, possono muoversi lateralmente, accedere a informazioni sensibili e spesso operare senza attivare immediatamente allarmi.
Ecco perché l'MFA rimane una delle protezioni più importanti che le organizzazioni possono implementare. Combinata con pratiche di sicurezza dell'identità solide e controlli degli accessi privilegiati, può ridurre significativamente il successo degli attacchi basati sulle credenziali.
Per molte organizzazioni, proteggere le identità è ormai importante quanto proteggere gli endpoint e le reti.
Le e-mail restano il punto d'accesso preferito per gli attacchi informatici
Nonostante l'emergere di nuove tecniche di attacco, l'e-mail continua a essere uno dei punti di accesso più comuni per i criminali informatici. Phishing, tentativi di furto di account, link dannosi e attacchi Business Email Compromise si basano tutti sulla capacità di convincere gli utenti a interagire con contenuti che sembrano affidabili.
Il mese della consapevolezza sulla sicurezza informatica è un buon momento per ricordare ai dipendenti di:
Verifica delle richieste insolite
Prestare attenzione ai link e agli allegati
Confermare le richieste di pagamento o bonifico tramite un altro canale
Segnalare tempestivamente i messaggi sospetti
Rallenta quando un messaggio crea urgenza o pressione
Allo stesso tempo, le organizzazioni devono assicurarsi di disporre di sicurezza e-mail avanzata per aiutare a rilevare e bloccare le minacce prima che raggiungano gli utenti.
Consapevolezza più protezione equivale a resilienza
Le organizzazioni più resilienti comprendono che la sola consapevolezza sulla sicurezza non è sufficiente. Anche i dipendenti più formati occasionalmente cliccano sul link sbagliato, aprono l'allegato sbagliato o si fidano del messaggio sbagliato. L'obiettivo non è la perfezione. L'obiettivo è ridurre il rischio e limitare l'impatto degli errori inevitabili.
Ecco perché una cybersecurity efficace combina:
Training per la sensibilizzazione sulla sicurezza
Protezione dell'identità
Sicurezza E-mail
Protezione degli endpoint
PROTEZIONE DEI DATI
Funzionalità di backup e ripristino
Pianificazione dell'incident response
Quando questi livelli lavorano insieme, le organizzazioni sono meglio attrezzate per resistere alle minacce moderne e recuperare rapidamente quando si verificano incidenti.
Rendi il Cybersecurity Awareness Month efficace
Il Mese della consapevolezza sulla sicurezza informatica offre l'opportunità di rafforzare le best practice, rivedere i criteri di sicurezza e incoraggiare i dipendenti a pensare in modo diverso al rischio informatico. Ma il suo valore più grande potrebbe essere qualcosa di più semplice: ricordare alle organizzazioni che la sicurezza informatica riguarda, in ultima analisi, le persone.
La tecnologia svolge un ruolo fondamentale, ma dipendenti informati, solide abitudini di sicurezza e una protezione a più livelli rimangono tra i modi più efficaci per rendere la vita più difficile ai criminali informatici. Con l'aumento della sofisticazione e dell'automazione degli attacchi, questi elementi fondamentali diventano ancora più importanti.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.