Threat Spotlight: Pagine di phishing che esistono solo all'interno del browser della vittima
Come gli attaccanti abusano dei reindirizzamenti OAuth di Microsoft, dei domini di Teams, degli URL dei blob e dei service worker per distribuire pagine di phishing senza un sito di phishing tradizionale.
Punti chiave
- I ricercatori di Barracuda hanno analizzato una campagna di attacco che sostituisce il sito di phishing tradizionale con una pagina di phishing generata all'interno del browser della vittima utilizzando URL blob.
- Le vittime vengono instradate attraverso servizi Microsoft legittimi, facendo apparire l'attacco affidabile e riducendo i comuni segnali di avvertimento.
- I service worker, gli iframe sandboxati e l'infrastruttura remota consentono agli attaccanti di controllare dinamicamente l'esperienza di phishing ed eludere i metodi di rilevamento tradizionali.
La maggior parte delle campagne di phishing si basa su una pagina web ospitata che gli strumenti di sicurezza possono recuperare, analizzare, categorizzare e infine bloccare. Una campagna recente analizzata dai ricercatori di Barracuda rompe quel modello.
Invece di consegnare una pagina di phishing da un server web, il contenuto dannoso viene assemblato all'interno del browser della vittima utilizzando un URL blob, un URL temporaneo generato dal browser che punta al contenuto memorizzato localmente in memoria anziché su un sito web.
Quando la pagina di phishing appare, la vittima è già stata instradata attraverso servizi Microsoft legittimi, inclusi Microsoft OAuth e Microsoft Teams, con pochi segni visibili che qualcosa di dannoso stia accadendo.
Cosa rende questo attacco diverso?
A differenza delle campagne di phishing convenzionali che si basano su un sito web simile ospitato, questo attacco utilizza un'architettura residente nel browser progettata per ridurre la sua visibilità sia agli utenti che agli strumenti di sicurezza.
- Nessuna pagina di phishing da bloccare. Il contenuto di phishing non viene mai servito come una normale pagina web. Invece, viene generato da un URL blob all'interno del browser della vittima. Poiché la pagina esiste solo all'interno di quella sessione del browser, non esiste un URL di phishing persistente che gli strumenti di sicurezza possano recuperare, analizzare o inserire preventivamente in una lista di blocco.
- Servizi Microsoft affidabili lungo tutta la catena d'attacco. Invece di indirizzare le vittime a un sito web chiaramente sospetto, l'attacco le instrada attraverso infrastrutture Microsoft legittime, inclusi login.microsoftonline.com e Microsoft Teams. Poiché la navigazione visibile rimane all'interno di servizi Microsoft affidabili, è meno probabile che gli utenti e gli scanner automatici identifichino l'attività come dannosa.
- Esecuzione di phishing basato su browser. Una volta caricata la pagina di phishing basata su blob, viene registrato un service worker ed eseguita parte del workflow all'interno di un iframe sandbox. Insieme, questi componenti aiutano a gestire le richieste, controllare la navigazione e coordinare l'esperienza di phishing all'interno della sessione del browser stessa.
- Controllo dinamico dell'attaccante. La pagina di phishing riceve istruzioni dall'infrastruttura backend utilizzando meccanismi di messaggistica del browser. Poiché il flusso di lavoro è controllato dinamicamente piuttosto che attraverso reindirizzamenti codificati, gli operatori possono modificare destinazioni e comportamenti in tempo reale.
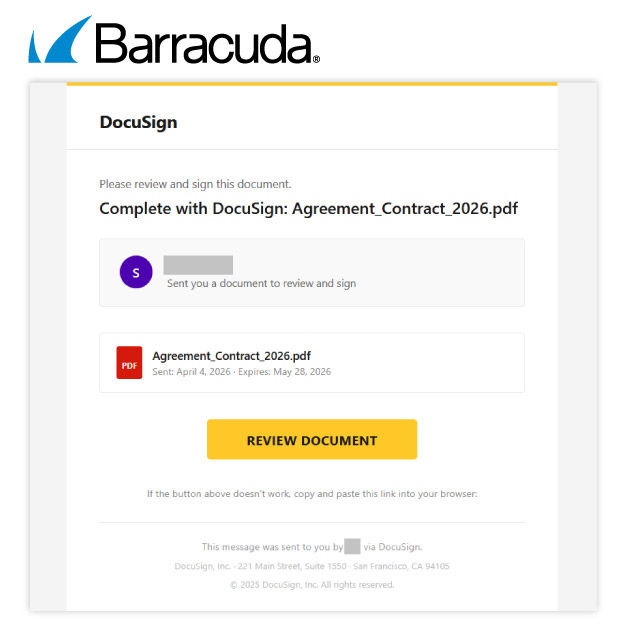
- Legittimità aggiunta. L'e-mail include un file di invito al calendario come allegato innocuo. Anche se non fa parte del payload dannoso, aiuta il messaggio a sembrare una comunicazione aziendale di routine e può aumentare la fiducia del destinatario.
Flusso di attacco
1. La vittima riceve un'e-mail a tema DocuSign.
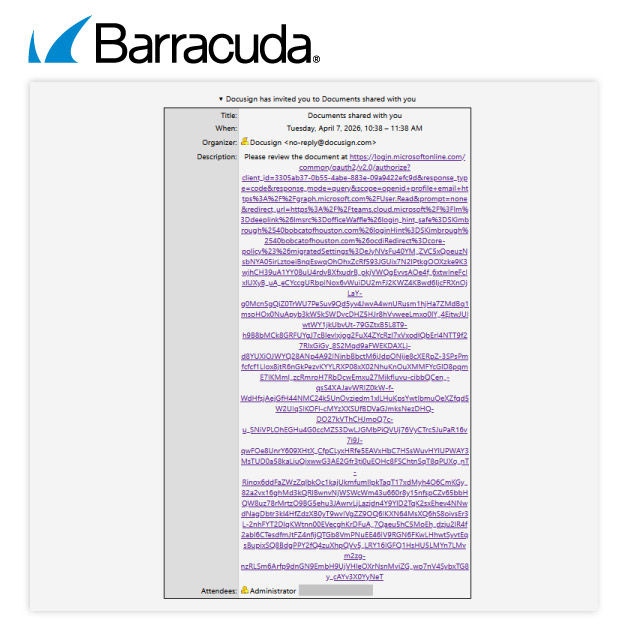
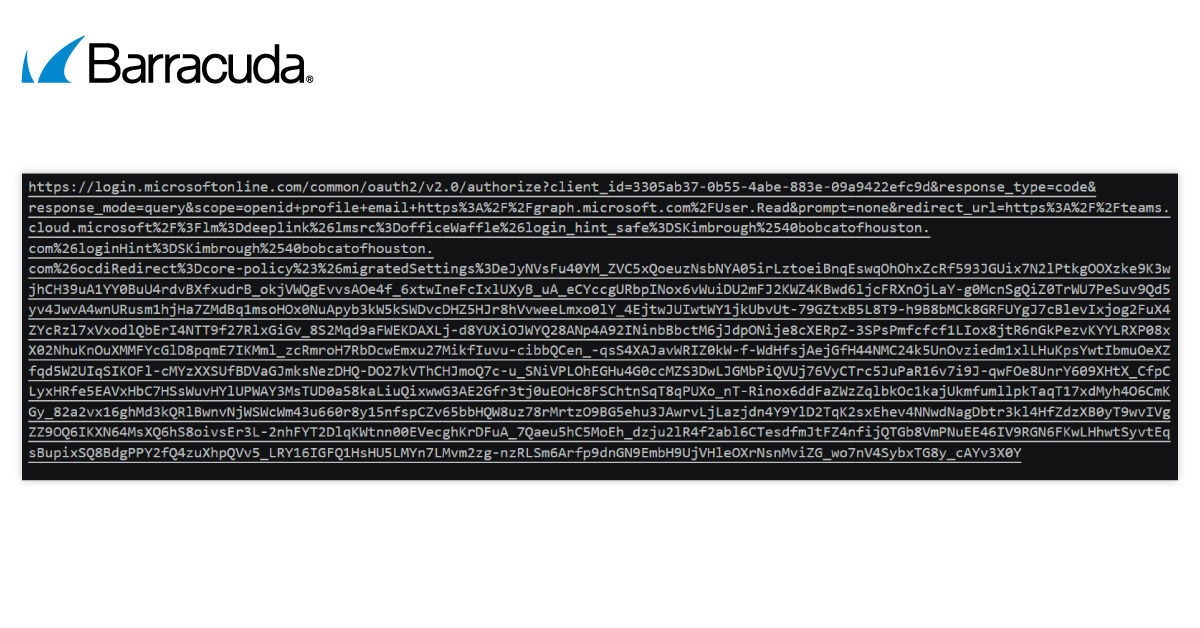
4. Microsoft Teams carica una risorsa esterna ospitata su cdn.bloom[.]io.
5. Il browser converte quel contenuto in un URL blob.
6. L'URL blob visualizza la pagina di phishing localmente all'interno del browser.
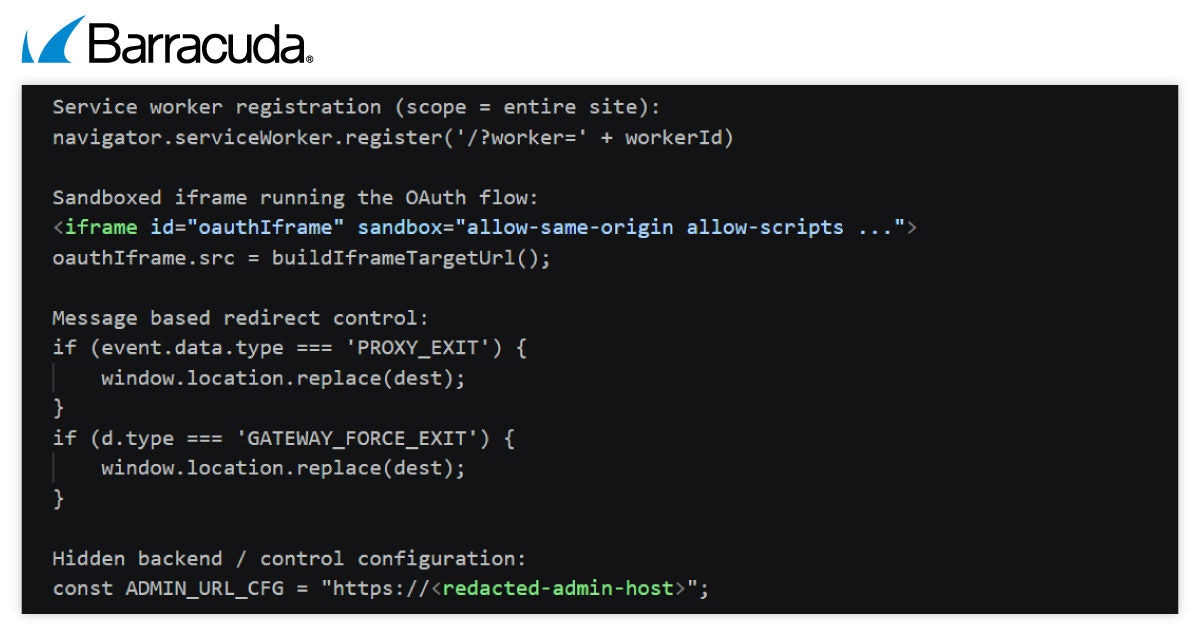
7. I service worker, gli iframe e i controlli backend gestiscono il workflow di phishing e la navigazione dell'utente.
8. La configurazione nascosta di command-and-control mostra che questa non è una pagina autonoma, ma parte di una piattaforma di phishing gestita che può essere operata, aggiornata e indirizzata centralmente su molte vittime contemporaneamente.
Insieme, questi meccanismi forniscono all'hacker il controllo in tempo reale sul flusso di lavoro del phishing all'interno della sessione del browser della vittima, consentendo un livello di flessibilità e capacità di evasione non tipicamente riscontrabili nelle pagine di phishing statiche.
Rilevamento e difesa
Questa campagna dimostra come il phishing stia evolvendo oltre i siti web falsi e i domini sospetti, riducendo molti degli indicatori su cui i team di sicurezza hanno tradizionalmente fatto affidamento per la rilevazione.
Le organizzazioni dovrebbero concentrarsi sull'identificazione del comportamento dannoso e sui controlli di identità piuttosto che semplicemente bloccare gli URL di phishing noti. Le misure difensive chiave includono:
- Monitoraggio dei flussi di autorizzazione OAuth e delle catene di reindirizzamento per destinazioni insolite o inaspettate.
- Ispezione dell'attività del browser che coinvolge gli URL blob, in particolare quando vengono utilizzati per visualizzare pagine di login o flussi di lavoro di autenticazione.
- Rilevamento di registrazioni di service worker sospette associate a contenuti provenienti da fonti esterne.
- Applicare metodi di autenticazione multifattoriale resistenti al phishing come le chiavi di sicurezza FIDO2 e le passkeys.
- Utilizzando i controlli di sicurezza e-mail che analizzano l'intero percorso di clic invece di affidarsi esclusivamente all'URL iniziale.
- Formare gli utenti a essere cauti nei confronti delle richieste di firma di documenti inaspettate, anche quando i link sembrano utilizzare un'infrastruttura Microsoft affidabile.
Man mano che gli attaccanti spostano sempre più i flussi di lavoro di phishing direttamente nel browser, i difensori dovranno porre maggiore enfasi su protezione dell'identità, sicurezza del browser e rilevamento comportamentale. La sfida non è più solo individuare un sito web dannoso. In campagne come questa, la pagina di phishing potrebbe non esistere mai al di fuori del browser della vittima.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.