Crimine informatico nel 2026: più veloce, più intelligente e completamente industrializzato
Crimine informatico industrializzato: come velocità, specializzazione e IA stanno rimodellando il panorama delle minacce nel 2026
Aspetti chiave:
- Il crimine informatico ora opera come un'industria matura, con ruoli specializzati e modelli di attacco scalabili che aumentano sia la velocità che l'efficienza.
- Le campagne di ransomware e estorsione sono guidate da reti di affiliati resilienti, mentre gruppi privati prendono di mira vittime di alto valore con tattiche avanzate.
- L'intelligenza artificiale è un moltiplicatore di forza per gli attaccanti, rendendo le minacce più rapide, furtive e difficili da difendere, richiedendo strategie di sicurezza proattive e adattive.
Il crimine informatico non è più una collezione disorganizzata di hacker, strumenti e attacchi opportunistici. Man mano che ci avviciniamo al 2026, si è evoluto in un ecosistema altamente industrializzato, completo di specializzazione, automazione, reti di affiliazione e persino modelli di business simili a cartelli. Il risultato è un panorama di minacce definito da velocità, scala e sofisticazione, dove gli attaccanti si adattano più rapidamente di quanto le difese tradizionali possano rispondere.
In questo post esaminiamo le tendenze che stanno plasmando il crimine informatico nel 2026, che rappresentano il passo logico successivo dei modelli che si sono accelerati nel 2024 e 2025. Comprendere questi cambiamenti è essenziale per le organizzazioni che vogliono rimanere resilienti e sicure nell'anno a venire.
Il crimine informatico come un'industria, non un'attività
Una delle caratteristiche più distintive del crimine informatico nel 2026 è la sua struttura industriale. Gli attacchi moderni sono raramente condotti dall'inizio alla fine da un singolo gruppo. Piuttosto, si basano su una catena di approvvigionamento di specialisti:
- Brokers di Accesso Iniziale che vendono credenziali rubate o punti d'appoggio nella rete
- Caricatori di malware a noleggio che consegnano payload su richiesta
- Team di negoziazione che gestiscono estorsioni e pagamenti di riscatto
- Professionisti riciclatori di denaro incassano i proventi
Questa "gig economy del cybercrime" consente agli attaccanti di scalare le operazioni in modo drammatico. I gruppi di ransomware possono ora passare dal compromesso iniziale alla piena estorsione in giorni—o addirittura ore—esternalizzando ogni fase a esperti. Il risultato è un ecosistema frammentato ma altamente efficiente che produce più attacchi, a velocità maggiore con un rischio operativo inferiore.
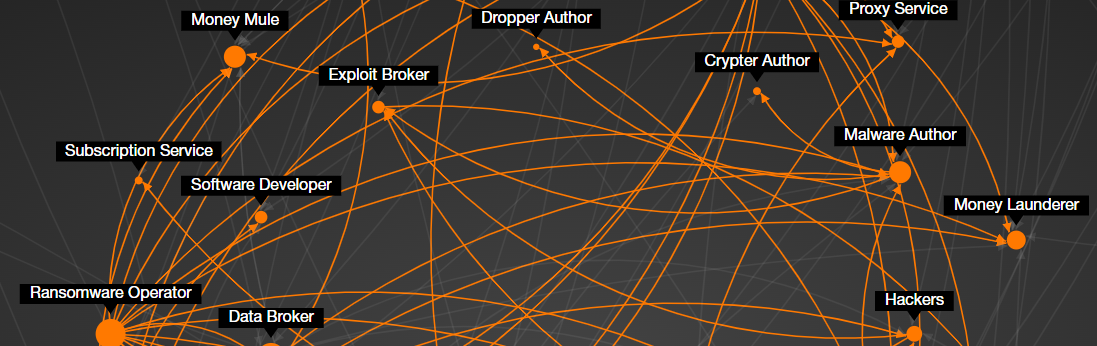
Visualizzazione parziale dell'ecosistema criminale dal punto di vista della cyber estorsione, tramite Orange Cyberdefense
I modelli di affiliazione guidano il volume, le crew private inseguono il valore
Ransomware-as-a-Service (RaaS) domina il panorama delle minacce nel 2026, principalmente perché il modello è così resiliente. Quando un'operazione RaaS viene interrotta, gli affiliati si spostano semplicemente sulla piattaforma successiva. Il volume degli attacchi può diminuire per un breve periodo, ma l'ecosistema ransomware può assorbire la pressione delle forze dell'ordine con un impatto a lungo termine minimo.
Alcuni gruppi hanno adottato modelli di tipo cartello che offrono generose divisioni di ricavi, branding white-label e infrastruttura condivisa per attirare i migliori talenti. Vedi il nostro profilo sul Cartello DragonForce Ransomware per un esempio.
Altri gruppi come Sinobi sono gruppi chiusi, accessibili solo su invito, che prendono di mira un numero inferiore di vittime con risultati di maggior valore. Questi gruppi evitano il reclutamento pubblico, si concentrano sui propri strumenti costruiti ad hoc e spesso perseguono obiettivi "di grande valore" dove un singolo attacco riuscito può generare enormi guadagni.
Il risultato è un panorama delle minacce sempre più ibrido nel 2026:
- Campagne di ransomware e estorsione ad alto volume guidate da affiliati e cartelli
- Intrusioni a basso volume e ad alto impatto effettuate da team privati e altamente qualificati
Gli attacchi sono più veloci e silenziosi
La velocità è ora una delle armi più pericolose nell'arsenale di un attore di minacce. Le tempistiche degli attacchi che una volta si misuravano in settimane ora sono compresse in giorni, ore o addirittura minuti. In alcuni casi, il furto di dati e l'estorsione vengono completati prima che i difensori possano rispondere in modo significativo.
Allo stesso tempo, gli attaccanti stanno migliorando nel ridurre il rumore. Nel 2026, ci aspettiamo una continua crescita nel furto senza crittografia, in cui i criminali rubano dati sensibili e minacciano l'esposizione senza impiegare ransomware (crittografia) del tutto. Questi attacchi evitano l'interruzione operativa che innesca una risposta di emergenza, applicando comunque la massima pressione attraverso le perdite di dati.
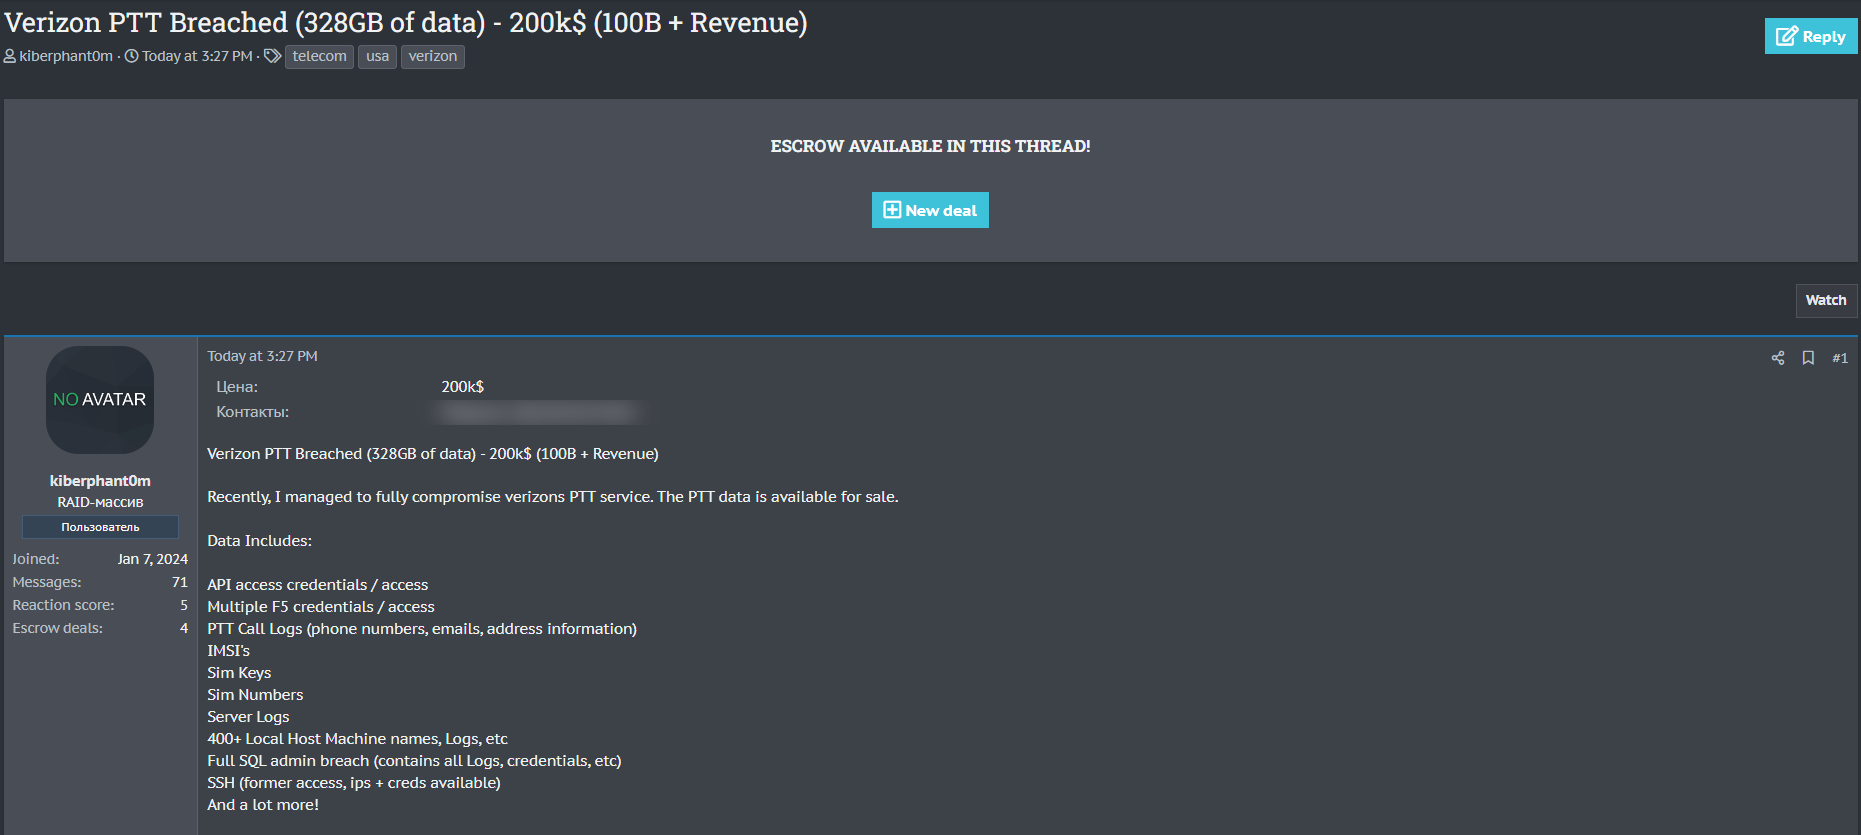
Post sul forum che offre dati Verizon in vendita. Cameron John Wagenius operava online sotto l'alias "kiberphant0m" e lavorava insieme a co-cospiratori per entrare nelle reti aziendali e rubare dati sensibili. Storia completa e altre immagini su Dark Web Informer.
Per rimanere nascosti, gli attori delle minacce si affidano sempre più a:
- Tecniche Living-off-the-land che utilizzano strumenti di amministrazione nativi
- Malware senza file e nella memoria
- Abuso di driver legittimi ma vulnerabili per disabilitare le difese
L'obiettivo è semplice: mimetizzarsi, muoversi rapidamente e restare invisibili fino a quando non è troppo tardi.
L'IA diventa un moltiplicatore di forza per gli attaccanti
L'intelligenza artificiale (IA) sta rimodellando l'intero ciclo di vita degli attacchi. Nel 2026, si prevede che gli attaccanti utilizzeranno malware potenziati dall'IA e semi-autonomi in grado di:
- Scansione degli ambienti e identificazione delle vulnerabilità
- Selezione dinamica degli exploit
- Regolazione delle tattiche in tempo reale quando si incontrano difese
Sul fronte dell'ingegneria sociale, audio e video deepfake stanno spingendo la frode in nuovi territori. La clonazione vocale e i personaggi realistici generati dall'IA rendono la verifica dell'identità molto più difficile, soprattutto nelle truffe mirate a dirigenti e settori finanziari.
Anche i difensori stanno adottando strumenti di sicurezza basati su IA e gli scontri IA contro IA aumenteranno nel prossimo anno. La sfida per i difensori è che gli attaccanti devono riuscire solo una volta, mentre i difensori devono avere ragione ogni volta.
Le minacce criminali e degli stati nazionali continuano a convergere
Il confine tra crimine informatico e attività degli stati nazionali è sempre più sfumato. Gli attacchi a scopo di lucro, lo spionaggio, l'hacktivismo e la destabilizzazione geopolitica ora si sovrappongono in modi che complicano l'attribuzione e la risposta. Ad esempio, le operazioni del Lazarus Group sono dirette dallo stato, ma il gruppo utilizzerà infrastrutture non-Lazarus infrastructure e altre risorse secondo necessità.
Gli stati nazionali sono:
- Sfruttando l'infrastruttura criminale e i broker di accesso
- Esecuzione di operazioni di ransomware e furto di dati per finanziare obiettivi strategici
- Consentire o incoraggiare i gruppi di hacktivisti ad agire come proxy negabili
Correlati:Lazarus Group: Un sindacato criminale con una bandiera | Barracuda Networks Blog
Allo stesso tempo, i gruppi criminali stanno adottando tattiche una volta riservate alle minacce persistenti avanzate, tra cui accesso furtivo a lungo termine, compromissione della catena di approvvigionamento e attacchi alle infrastrutture critiche.
Per i difensori, ciò significa pianificare incidenti che possono servire contemporaneamente sia obiettivi finanziari che politici. I difensori dovrebbero costruire strategie di rilevamento e risposta agli incidenti che assumano che un'intrusione possa essere utilizzata per estorsione a breve termine e spionaggio o interruzione a lungo termine.
Gli obiettivi ad alto rendimento rimangono nel mirino
Mentre nessun settore è immune, gli attori delle minacce si orientano costantemente verso industrie in cui i tempi di inattività, la sicurezza o la pressione normativa aumentano la probabilità di pagamento. Manifatturiero, sanità, energia, trasporti e servizi finanziari rimangono i principali obiettivi in vista del 2026.
Gli attacchi alla supply chain dovrebbero aumentare. Compromettendo una singola piattaforma o provider di servizi ampiamente utilizzato, gli attaccanti possono colpire centinaia di organizzazioni a valle in una singola campagna—massimizzando il ritorno mentre minimizzano lo sforzo.
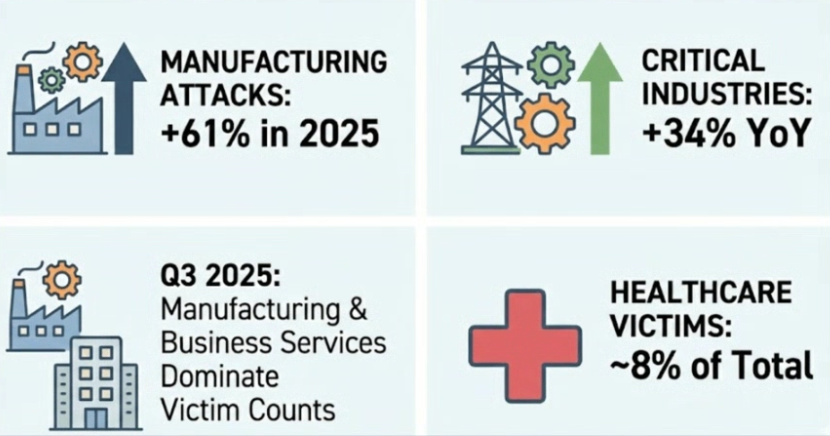
Sintesi dei principali settori presi di mira dagli attori dei ransomware nel 2025, tramite SOCRadar.
Cosa significa questo per il 2026
Il panorama del crimine informatico nel 2026 sarà definito dall'efficienza industriale, dall'estrema velocità, dall'automazione basata su IA e da motivi offuscati. Gli attaccanti operano come aziende mature, ottimizzandosi continuamente per la scalabilità, la redditività e la resilienza contro le interruzioni.
Per le organizzazioni, questo significa:
- Presumendo che le violazioni avvengano più rapidamente di quanto la sola risposta umana possa gestire
- Dare priorità alla sicurezza dell'identità, protezione delle credenziali e visibilità tra gli ambienti
- Preparazione per scenari di estorsione che non coinvolgono affatto il ransomware (crittografia)
- Trattare il rischio informatico sia come una questione aziendale che geopolitica
Il crimine informatico non si evolve più anno dopo anno, ma itera continuamente. Le organizzazioni che avranno successo nel 2026 saranno quelle che riconosceranno questa realtà e si adatteranno altrettanto rapidamente.
Massimizza la tua protezione e la resilienza informatica con la piattaforma di sicurezza informatica BarracudaONE potenziata dall'IA . La piattaforma protegge la tua e-mail, i tuoi dati, le applicazioni e le reti, ed è rafforzata da un servizio XDR gestito 24/7, unificando le tue difese di sicurezza e fornendo un rilevamento e una risposta alle minacce approfonditi e intelligenti. Gestisci con fiducia la postura di sicurezza della tua organizzazione, sfruttando la protezione avanzata, le analisi in tempo reale e le capacità di risposta proattiva. Strumenti di reportistica robusti forniscono intuizioni chiare e azionabili, aiutandoti a monitorare i rischi, misurare il ROI e dimostrare l'impatto operativo. Non perdere l'opportunità di ottenere una demo della piattaforma dai nostri esperti di sicurezza informatica.

Rapporto sul divario di competenze nella sicurezza informatica: il rischio dell’IA è in cima alla lista
Un sondaggio di Barracuda Research condotto tra 2.000 responsabili della sicurezza rileva che il 94% segnala carenze di competenze nella sicurezza informatica, mentre l’IA riduce i ruoli entry-level nella sicurezza che contribuiscono a formare i futuri investigatori.
Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.