Giornata mondiale del backup: la regola di backup 3-2-1 è ancora rilevante?
Perché SaaS, dati di identità e sistemi OT richiedono un approccio moderno a un framework di backup vecchio di decenni
Conclusioni
- La regola del 3‑2‑1 funziona ancora — ma solo se si applica ai tipi di dati moderni. I backup devono estendersi oltre i file e i database per includere i dati delle applicazioni SaaS, le configurazioni di identità e i sistemi di tecnologia operativa.
- La ridondanza senza separazione non è resilienza. Eseguire il backup dei dati nel cloud all'interno dello stesso ambiente cloud crea copie, non protezione. Una separazione significativa, che include l'isolamento tra diversi cloud e amministrativo, è ora essenziale.
- La capacità di recupero è più importante della conservazione. Backup immutabili, controlli di accesso indipendenti e test di ripristino regolari determinano se i dati possono effettivamente essere recuperati dopo ransomware, configurazioni errate o guasti del sistema.
La regola di backup 3-2-1 è ampiamente attribuita al fotografo Peter Krogh, che ha scritto sull'importanza della protezione dei dati in his book on digital asset management. Krogh non ha inventato il concetto; ha solo coniato la frase. L'idea è stata successivamente formalmente attribuita a lui in una 2012 US-CERT publication on data backup options.
All'epoca, 3-2-1 forniva un framework semplice e affidabile per proteggere i dati negli ambienti on-premises. Ma le ipotesi infrastrutturali su cui è stato costruito non riflettono più il modo in cui la maggior parte delle organizzazioni opera. I dati di produzione ora risiedono su piattaforme SaaS, sistemi di identità, servizi cloud e ambienti di tecnologia operativa (OT). La regola in sé non è rotta, ma il modo in cui molte organizzazioni la applicano non ha tenuto il passo.
“Qualsiasi cosa tu abbia su un solo hard disk è qualcosa che non ti dispiace perdere oggi.” ~ Peter Krogh
Qual era il problema che la regola originale 3-2-1 era stata progettata per risolvere?
La regola originale 3-2-1 è simile a questa:
3 – Conserva tre copie di qualsiasi file importante: una copia di produzione e due copie di backup.
2 – Conserva i backup su due diversi tipi di supporto per proteggerti da diverse modalità di guasto.
1 – Conservare una copia fuori sede, lontano dall'ambiente di produzione principale.
Questo approccio è stato progettato per l'infrastruttura fisica. I server di produzione si trovavano in un data center o in una sala server presso l'ufficio. I backup venivano scritti su nastro o disco. L'archiviazione fuori sede significava separazione fisica. L'obiettivo era la resilienza attraverso la ridondanza e la distanza.
Nel tempo, sono emerse delle variazioni. Alcune hanno sottolineato l'importanza di mantenere due copie di backup piuttosto che due tipi di supporto. Altre hanno sostituito la separazione fisica con l'archiviazione sul cloud. Il framework si è gradualmente allontanato dalla lista di controllo letterale "3-2-1" verso una domanda più ampia: hai davvero copie indipendenti e recuperabili dei tuoi dati?
Come si è già evoluta l'industria 3-2-1
La prima grande evoluzione è stata la regola 3-2-1-1, che ha aggiunto un requisito che una copia di backup sia immutabile o air-gapped. Questo cambiamento è stata una risposta diretta al ransomware.
Se un aggressore può crittografare i tuoi sistemi di produzione e i tuoi backup utilizzando le stesse credenziali, non hai un backup — hai un secondo obiettivo. L'immutabilità, sia essa implementata attraverso lo storage write-once, l'isolamento nel cloud o la separazione fisica, garantisce che almeno una copia dei dati sopravviva a un attacco.
La prossima evoluzione, 3-2-1-1-0, ha affrontato un problema meno rumoroso ma altrettanto dannoso: i backup non testati. Lo "zero" si riferisce a zero errori nella verifica e nel test di recupero dei backup. Nessuno vuole scoprire che i propri backup contengono dati corrotti o mancanti dopo un incidente. Lo zero ci ricorda che il successo del backup si misura al momento del ripristino, non al momento del backup.
Perché il modello 3-2-1 si rompe negli ambienti SaaS
Il primo punto di pressione principale per 3-2-1 è il software come servizio (SaaS).
Quando i dati di produzione risiedono in una piattaforma SaaS come Microsoft 365, l'idea di "fuori sede" può essere fuorviante. I dati già risiedono nel data center di qualcun altro, al di fuori dei rischi fisici della sede aziendale. I fornitori SaaS offrono ridondanza e disponibilità per mantenere i servizi operativi, ma quei controlli non hanno nulla a che fare con il backup dei dati.
Microsoft è esplicita su questo modello di responsabilità condivisa: i clienti possiedono i loro dati e le loro identità e sono responsabili della loro protezione. Le politiche di conservazione e i cestini offrono un recupero limitato e a breve termine, non un vero backup o un recupero di emergenza.
È possibile creare backup dei propri dati nello stesso ambiente cloud, come un backup ospitato su Azure per i dati di produzione ospitati su Azure. Questo ti offre una seconda copia dei dati, ma potrebbe non fornire una separazione significativa. Una compromissione a livello di tenant, un furto di credenziali o un incidente a livello di cloud possono influenzare sia la copia di produzione che il backup.
Per SaaS, l'adattamento moderno 3-2-1 è cross-cloud air gapping. I backup devono risiedere in un dominio amministrativo separato, con credenziali e controlli di accesso indipendenti. Una terza copia potrebbe risiedere in loco o in un account cloud separato completamente. L'obiettivo non è solo la ridondanza, ma l'indipendenza. Se Microsoft o un account amministratore viene compromesso, il recupero deve essere comunque possibile.
Infrastruttura di identità: i dati che la maggior parte delle organizzazioni dimentica
Quando si tratta di backup dei dati, la maggior parte dei team IT pensa a file, sistemi di posta elettronica, database, ecc. L'infrastruttura di identità non è sempre inclusa in quell'elenco.
Sistemi come Microsoft Entra ID contengono i dati che determinano chi può accedere, cosa possono accedere e come funziona l'autenticazione nell'ambiente. Utenti, gruppi, ruoli, registrazioni delle app, politiche di accesso condizionale e metodi di autenticazione risiedono tutti lì. Perdere o corrompere questi dati significa perdere il controllo dell'ambiente stesso.
Molte aziende trascurano le configurazioni di identità come una classe di dati. Non sono incluse nelle politiche di backup, raramente hanno periodi di conservazione definiti e spesso sono escluse dai test di recupero. Le opzioni di recupero native sono limitate, e non esiste un modo integrato per ripristinare molte modifiche critiche alla configurazione. Per molte aziende, esiste solo una copia dei dati di identità memorizzata in produzione.
Una strategia 3-2-1 moderna tratta l'infrastruttura di identità come dati critici per la missione con una propria cadenza di backup, requisiti di conservazione e test di ripristino. L'identità cambia costantemente. I backup tradizionali di file e email non la proteggono.
Tecnologia operativa: ripensare cosa conta come "dati"
Gli ambienti di tecnologia operativa presentano una sfida diversa. La domanda non è dove risiedono i backup, ma quali dati valga la pena salvaguardare.
Nell'OT, i dati critici includono la logica del controller, il firmware, le configurazioni dei dispositivi e le regole di segmentazione della rete che mantengono in sicurezza i processi industriali. La perdita di tali dati può causare tempi di inattività e compromettere la sicurezza dei lavoratori o del pubblico .
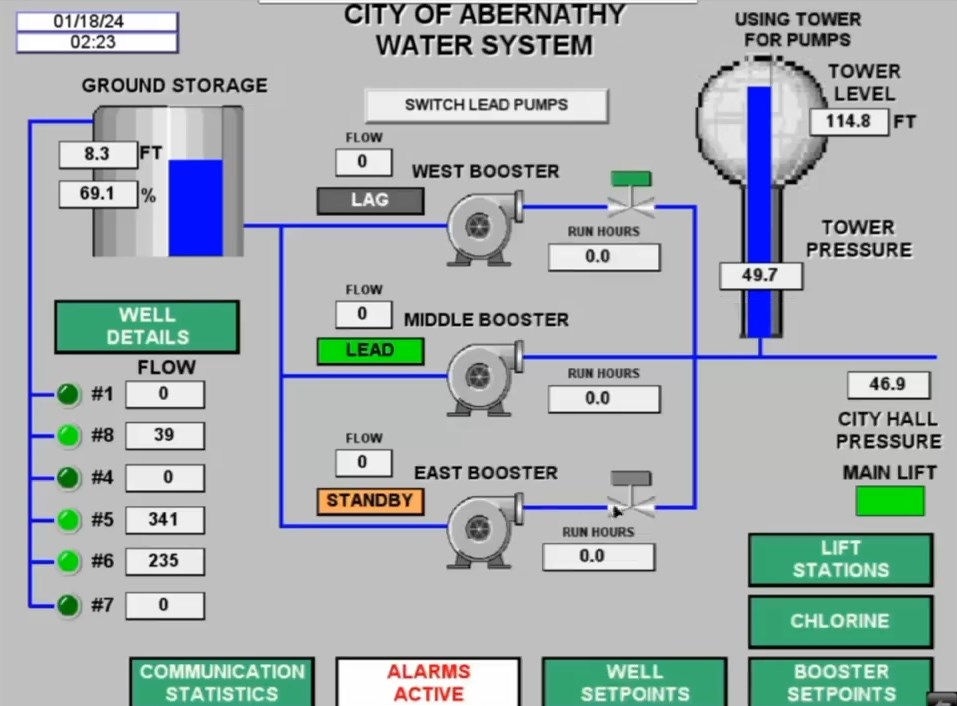
Gli attori delle minacce hanno dimostrato di avere accesso ai sistemi di controllo dell'acqua ad Abernathy, Texas.
I backup OT sono complicati da formati proprietari, problemi di sicurezza e l'incapacità di testare regolarmente i ripristini senza interrompere la produzione. Anche quando esistono backup, le organizzazioni possono fare affidamento sulla documentazione o su ricostruzioni manuali come meccanismi di recupero.
Qui, l'adattamento 3-2-1 riguarda l'espansione della definizione di dati critici. Framework come IEC 62443 aiutano le organizzazioni a identificare e classificare gli asset OT, definire la proprietà e allineare le pratiche di backup e recupero con i requisiti di sicurezza e rischio. Il principio rimane lo stesso: se i dati sono necessari per ripristinare le operazioni, devono essere protetti.
La regola 3-2-1 funziona ancora — se fai le domande giuste
La regola 3-2-1 persiste perché i suoi principi sono validi. La ridondanza, la separazione e l'indipendenza continuano a proteggere i dati contro la maggior parte degli scenari di perdita. Ciò che è cambiato è il contesto che questi principi devono coprire.
Per il World Backup Day 2026, le domande più importanti non riguardano più i supporti di archiviazione o le posizioni, ma la copertura e la recuperabilità:
- Stai eseguendo il backup di tutto? Non solo file ed email, ma anche dati delle applicazioni SaaS, configurazioni di identità e asset OT.
- I tuoi backup sono davvero separati dalla produzione? Eseguire il backup dei dati cloud all'interno dello stesso cloud è duplicazione, non isolamento.
- Stai trattando l'identità come una classe di dati? Se Entra ID non è recuperabile, nemmeno l'ambiente che controlla lo è.
- I tuoi backup sono immutabili? Se il ransomware può raggiungerli, sono bersagli, non salvaguardie.
- Hai testato recentemente un ripristino?La recuperabilità esiste solo se è stata dimostrata.
La regola 3-2-1 aiuta le organizzazioni a pensare chiaramente alla resilienza ed è abbastanza flessibile da adattarsi all'infrastruttura che stai utilizzando oggi. Se non hai pensato alla tua strategia di backup da un po', considera la regola 3-2-1 in quanto si applica a tutti i tuoi dati: identità, OT, webhook e integrazioni personalizzate, strumenti di sicurezza come regole di attivazione e configurazioni di protezione degli endpoint.
I Controlli 3 e 11 del Center for Internet Security (CIS) riguardano la protezione e il recupero dei dati. Abbiamo riassunto questi controlli nel nostro post qui. Questi Controlli CIS possono aiutarti a identificare e proteggere i dati nel tuo ambiente.
Barracuda offre soluzioni di protezione dei dati progettate per supportare questi requisiti di backup. Per ulteriori informazioni su come possiamo aiutarti a proteggere i tuoi dati, consulta le seguenti risorse:
- Barracuda Cloud-to-Cloud Backup — Backup e ripristino SaaS per Microsoft 365
- Barracuda Entra ID Backup Premium — Backup completo per tutti i 13 componenti critici di Entra ID
- Barracuda Backup — Backup locale e cloud per ambienti fisici, virtuali e cloud
- Strategie di difesa in profondità per proteggere i dati critici di Entra ID – Webinar su richiesta sulla protezione dei dati critici per il business di Entra ID.

Rapporto sul divario di competenze nella sicurezza informatica: il rischio dell’IA è in cima alla lista
Un sondaggio di Barracuda Research condotto tra 2.000 responsabili della sicurezza rileva che il 94% segnala carenze di competenze nella sicurezza informatica, mentre l’IA riduce i ruoli entry-level nella sicurezza che contribuiscono a formare i futuri investigatori.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.