Faro sulla minaccia: Il kit di phishing Boutique Saiga 2FA si nasconde dietro i metadati 'lorem ipsum'
Kit di phishing configurabile raramente visto esegue campagne altamente mirate
Conclusioni
- Saiga 2FA è un kit di phishing poco diffuso, su piccola scala ma sofisticato.
- L'analisi del flusso di attacco di Barracuda rivela elusione e configurabilità in fase di esecuzione.
- L'analisi sottolinea l'importanza dell'autenticazione resistente al phishing e della verifica degli URL.
All'inizio del 2025, un sofisticato kit di phishing, Saiga 2FA, è stato visto prendere di mira organizzazioni legali in Australia. Da allora, il kit è rimasto per lo più sotto il radar. I nuovi dati di rilevamento di Barracuda mostrano che la sua attività è aumentata negli ultimi mesi, con una significativa ondata di campagne di phishing iniziata a febbraio 2026.
Saiga 2FA appartiene a una classe di kit di phishing avanzati che funzionano più come un servizio boutique che come una piattaforma automatizzata. Presenta un design strutturato, modulare e basato sull'infrastruttura.
Questo articolo esamina il flusso di attacco, gli strumenti e le tecniche osservati dagli analisti delle minacce di Barracuda nella recente campagna di Saiga.
Il flusso di attacco Saiga
Come altri phishing kit, Saiga utilizza un approccio avversario-nel-mezzo (AitM) per bypassare l'autenticazione a più fattori, rubando i cookie di sessione in tempo reale.
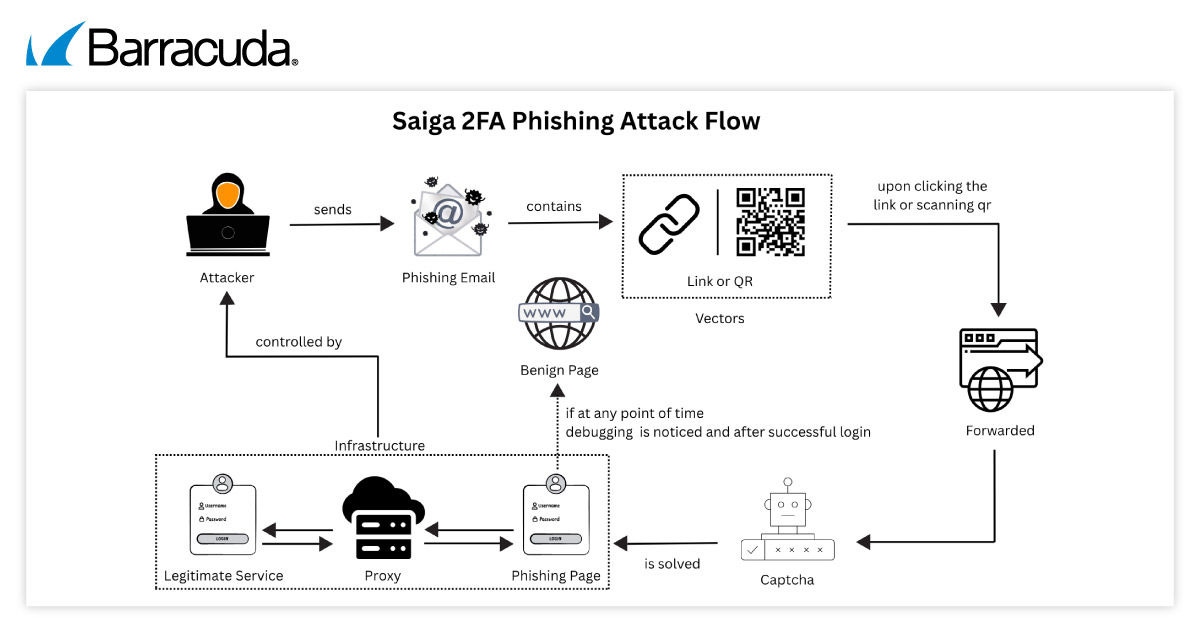
Attacco di phishing 2FA Saiga. Illustrazione generata dall'IA a scopo educativo.
Accesso iniziale
La campagna di phishing analizzata da Barracuda inizia tipicamente con email di phishing che impersonano notifiche Docusign e chiedono al destinatario di esaminare o firmare il documento.
L'esca è progettata per sembrare urgente e legittima. In diversi casi, il link è incorporato direttamente nel corpo dell'email, mentre in altri viene utilizzato un QR code per reindirizzare le vittime all'infrastruttura di phishing.
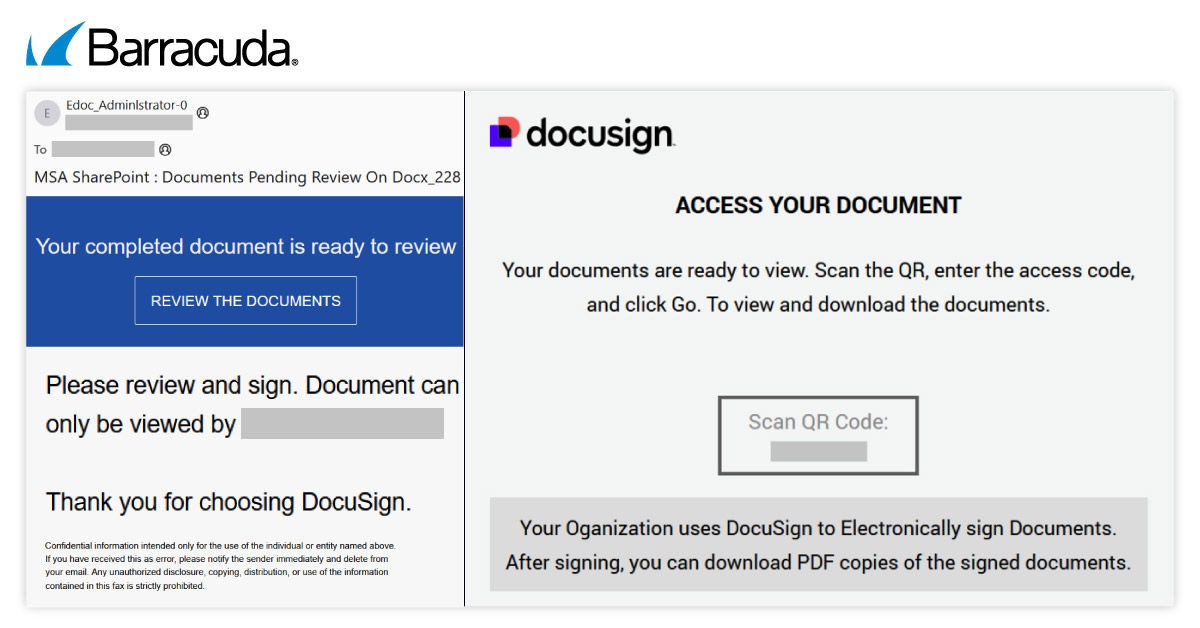
Kit di phishing Saiga 2FA esca
Una volta che il destinatario clicca sul link, la catena di reindirizzamento risultante avvolge servizi di protezione URL affidabili e link di tracciamento intorno all'indirizzo web per garantire che appaia sicuro e legittimo e possa continuare senza impedimenti al dominio di phishing finale.
Tecniche di evasione
Come altri kit di phishing, Saiga 2FA impiega tecniche di evasione multiple e stratificate per ridurre la rilevazione e ostacolare l'analisi, sebbene possa adottare un approccio originale per raggiungere questo obiettivo.
1. Metadati segnaposto (lorem ipsum)
Invece di utilizzare titoli familiari e di fiducia per l'utente come 'Microsoft Login', 'Adobe Sign In' o 'Autenticazione...' (come usato dal kit di phishing, Mamba 2FA), o il più tecnico '' (associato a Tycoon 2FA), le pagine web utilizzate da Saiga presentano il testo segnaposto pseudo-latino 'lorem ipsum' nei campi dei metadati.
Questo testo è semanticamente privo di significato e non indica lo scopo o la funzione della pagina, aiutando gli aggressori a evitare di attivare sistemi di rilevamento basati su parole chiave e euristiche di impersonificazione del marchio.
Esempi visti da Barracuda includono:
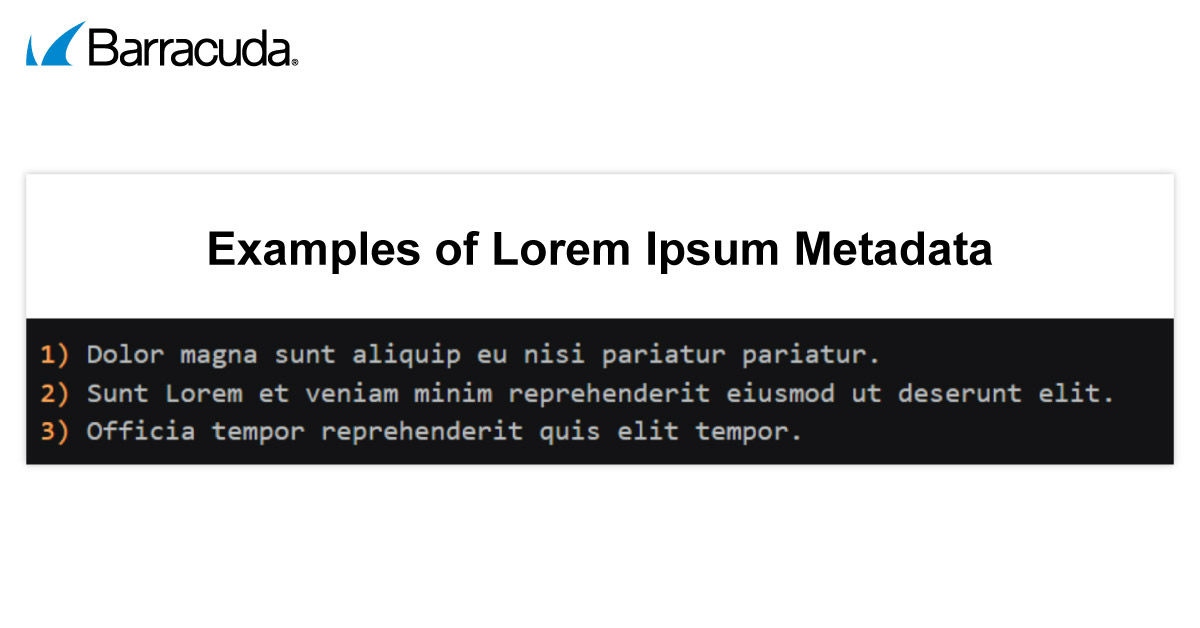
Saiga 2FA Phishing Kit - Esempi di Lorem Ipsum Metadata
2. Blocco CAPTCHA
Viene utilizzato un CAPTCHA Turnstile personalizzato di Cloudflare per bloccare bot, ambienti sandbox e scanner di sicurezza automatizzati, garantendo che solo le vere vittime umane procedano alla fase successiva.
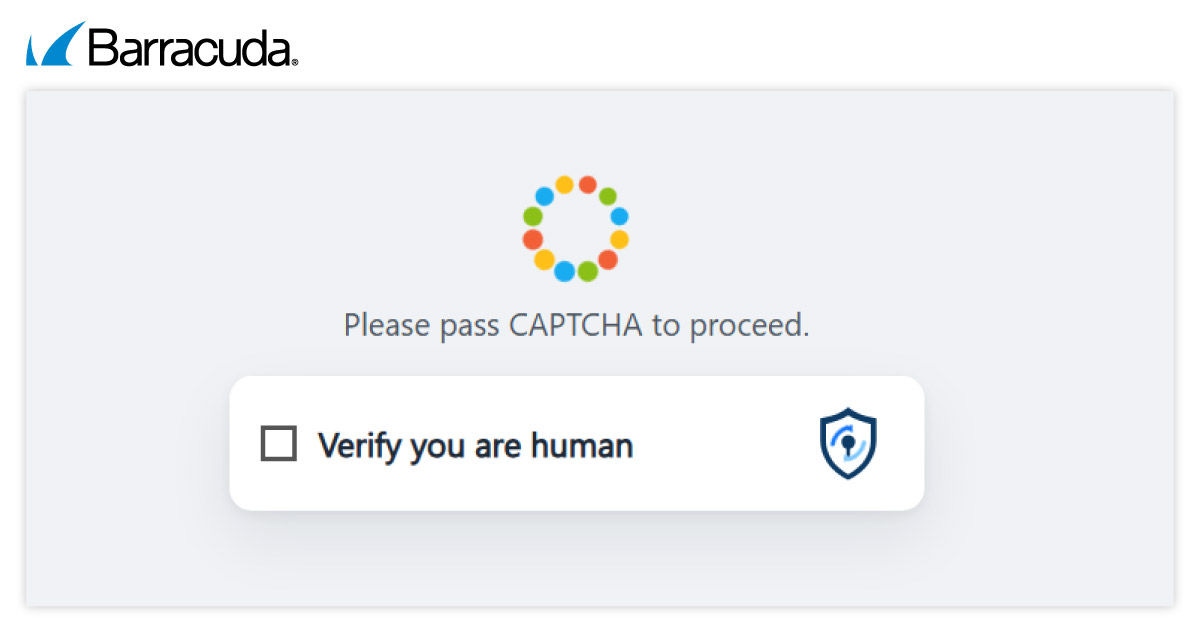
Kit di phishing Saiga 2FA - Blocco CAPTCHA
Rilevamento degli strumenti per sviluppatori
Il framework Saiga 2FA rileva quando gli strumenti di sviluppo del browser vengono aperti e reindirizza immediatamente l'utente a una pagina innocua come la ricerca su Google. Questo impedisce ai team di sicurezza di ispezionare e analizzare le pagine.
4. Consegna dinamica delle pagine utilizzando Next.js
Piuttosto che utilizzare semplici pagine web statiche, Saiga consegna le sue pagine di phishing come un'applicazione web completa costruita con Next.js. Il contenuto di phishing viene generato al volo utilizzando JavaScript, rendendo molto più difficile per gli scanner di sicurezza di base individuare qualcosa di malevolo semplicemente ispezionando il codice sorgente della pagina.
5. Consegna selettiva dei contenuti e filtro del traffico
Saiga utilizza impostazioni di configurazione integrate, come il filtraggio basato su IP, per decidere a chi mostrare il vero contenuto di phishing. Basato su fattori come la posizione o l'ambiente di navigazione, il framework può nascondere le sue pagine dannose ai ricercatori di sicurezza e agli strumenti di analisi automatizzata, continuando a mostrarle alle vittime previste.
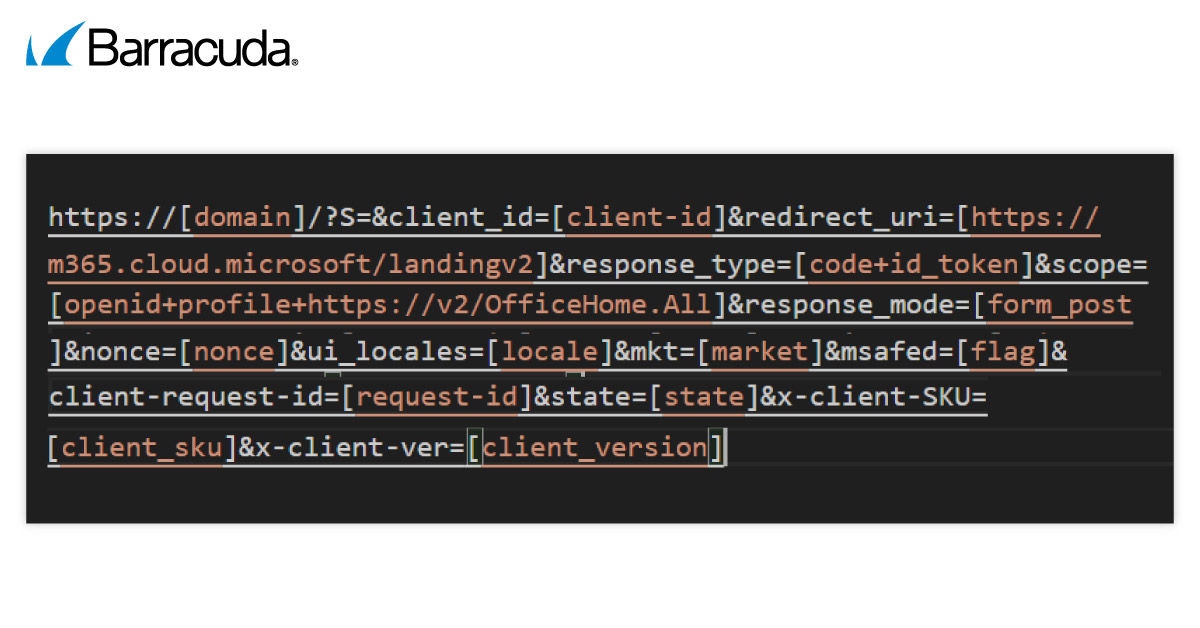
6. Analisi della struttura URL
URL iniziale:
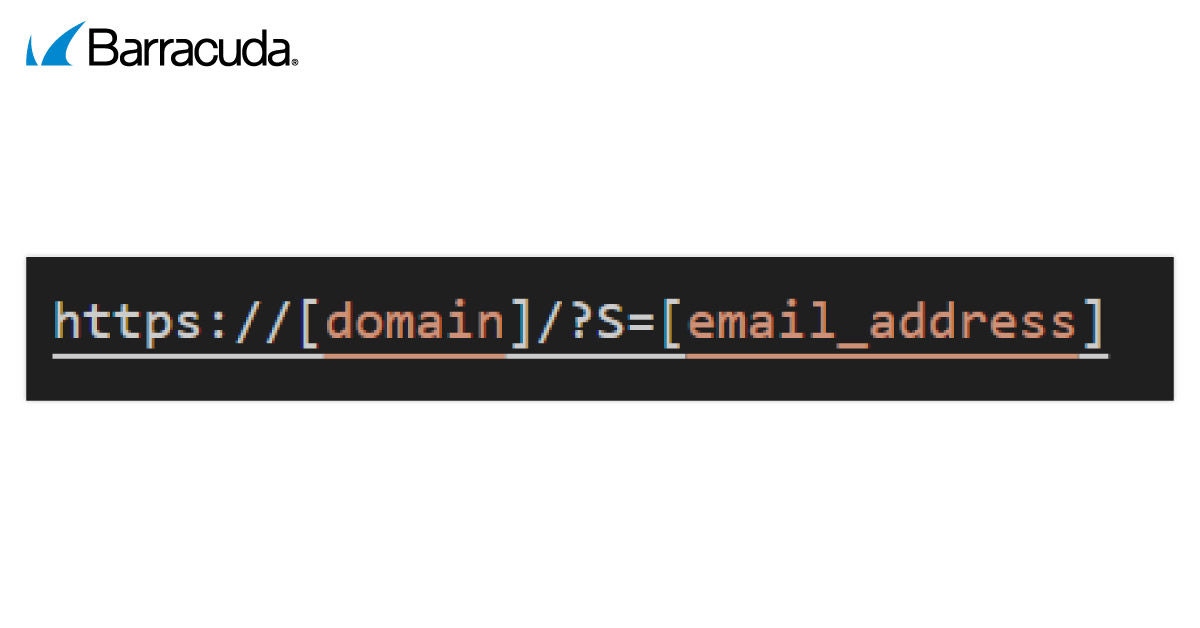
Saiga 2FA Phishing Kit - Struttura URL iniziale
URL reindirizzato:
Saiga 2FA Phishing Kit - Struttura URL reindirizzata
Osservazioni chiave dall'analisi dell'URL:
- client_id, scope, response_type → imitare flusso OAuth di Microsoft
- redirect_uri → controllato dall'attaccante ma sembra legittimo
- stato, nonce → inclusi per realismo e tracciamento della sessione
- Parametro S → utilizzato per il targeting del bersaglio codificato
- Parametri aggiuntivi (client-request-id, x-client-*) → migliorare l'autenticità
L'applicazione incorpora un URL di autorizzazione Microsoft OAuth all'interno dell'interfaccia, imitando una richiesta di autenticazione legittima. Tuttavia, questo è puramente visivo e utilizzato per migliorare la credibilità, poiché il flusso di autenticazione è completamente controllato dall'infrastruttura di phishing.
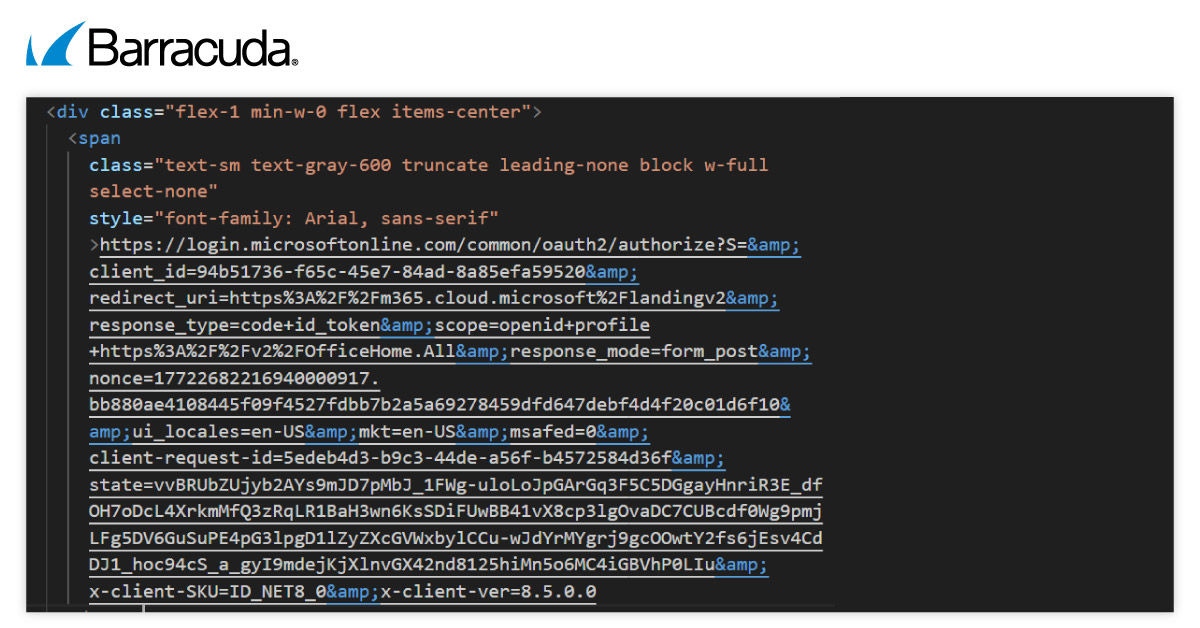
Saiga 2FA Phishing Kit - Analisi URL
Architettura frontend e comportamento di runtime
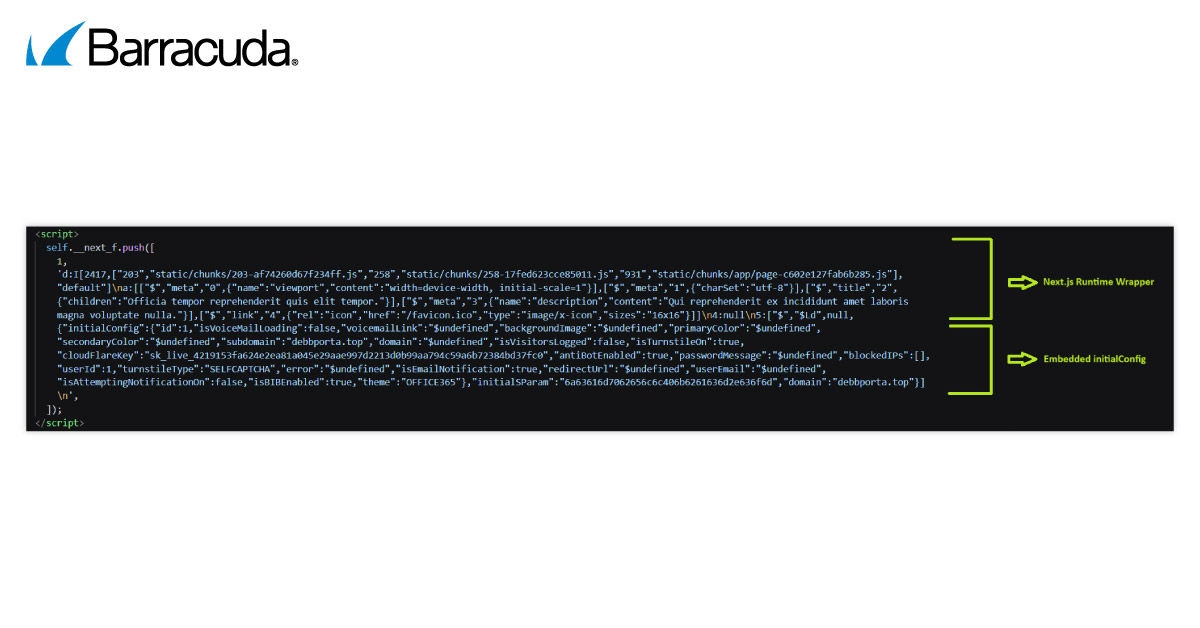
Kit di phishing Saiga 2FA - architettura frontend e comportamento di runtime
La pagina di phishing non è una semplice pagina web HTML fissa. Invece, viene fornita come un'applicazione web completamente costruita utilizzando Next.js, con logica chiave caricata dinamicamente quando la pagina viene eseguita.
Un file di configurazione incorporato all'interno del runtime Next.js controlla il comportamento di ciascuna sessione di phishing, inclusi:
- Filtraggio del traffico - decidere a quali visitatori viene mostrato il vero contenuto di phishing
- Applicazione CAPTCHA - richiedere la verifica umana prima che gli utenti possano continuare
- Controlli delle notifiche - abilitazione o disabilitazione degli avvisi e dei prompt
- Comportamento di reindirizzamento - determinare dove vengono indirizzati gli utenti in diverse fasi
- Selezione del tema - cambiare il branding visivo (ad esempio, imitare Microsoft 365)
- Interruttori delle funzionalità - abilitare o disabilitare tecniche specifiche come browser-nel-browser (BIB)
Flusso post-CAPTCHA
Dopo la validazione CAPTCHA, alla vittima viene mostrata una falsa schermata di consenso Adobe integrata con il login Microsoft.
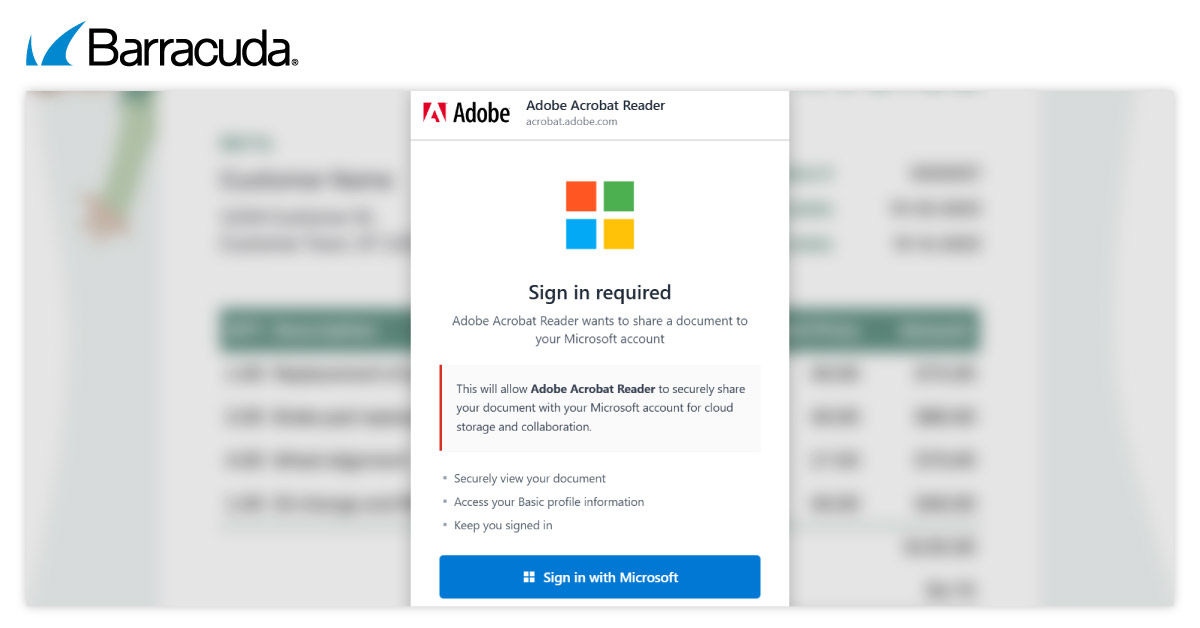
Flusso post-CAPTCHA Saiga 2FA
La vittima viene quindi reindirizzata a una replica della pagina di accesso di Microsoft, dove le credenziali vengono acquisite.
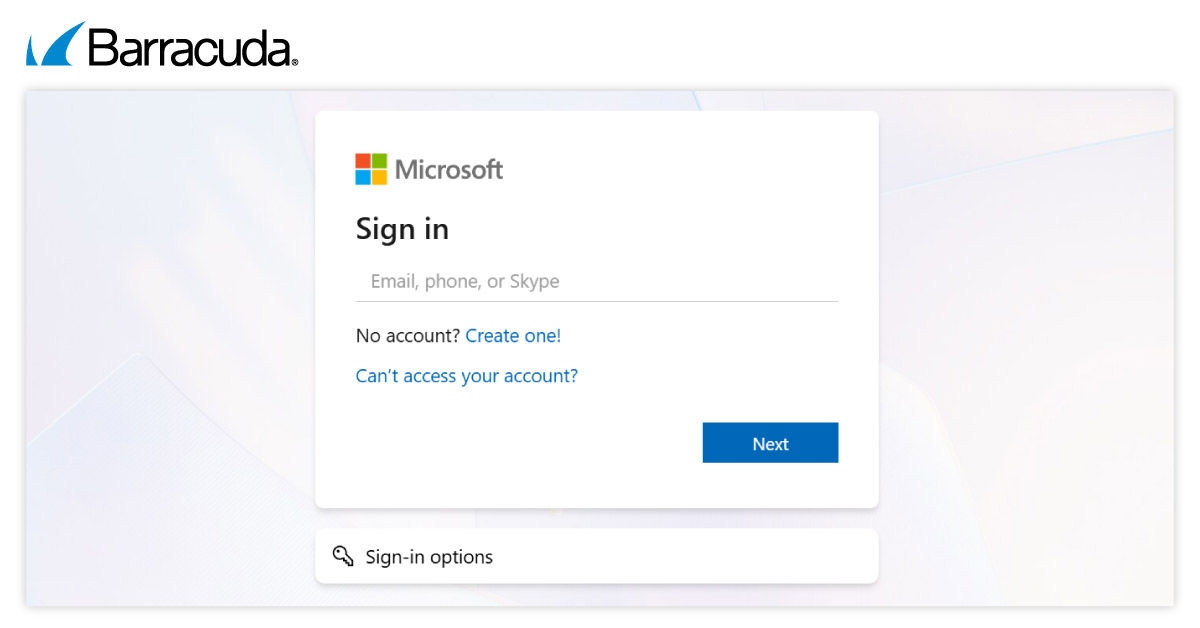
Flusso post-CAPTCHA Saiga 2FA
Ciò che distingue Saiga 2FA dagli altri kit di phishing
Mentre Saiga 2FA condivide alcune delle caratteristiche principali AiTM con altri kit di phishing come Sneaky 2FA ed EvilProxy, ci sono alcune differenze:
- Saiga non si limita alla raccolta di credenziali. Un integratoFM Scanner, uno strumento per l'estrazione e l'analisi del contenuto delle caselle di posta, consente agli aggressori di cercare ed estrarre dati di caselle di posta compromesse. Questi vengono riutilizzati tramite Saiga Mailer per ulteriori campagne di phishing.
- Saiga ha una strategia operativa supportata su piccola scala, mirata a vittime di alto valore con un focus sulla furtività, bypassando le soluzioni di rilevamento e risposta degli endpoint (EDR) e un'esecuzione controllata.
- L'infrastruttura di Saiga si basa su una piattaforma centralizzata nota come Saiga-Hub. Questo fornisce un dashboard basato sul web per la gestione del ciclo di vita delle campagne, consente la configurazione del dominio, la registrazione e l'automazione, e implementa il filtraggio avanzato del traffico e il caricamento condizionale dei contenuti. Questo livello di centralizzazione e controllo lo differenzia dai kit di phishing più semplici che si affidano alla registrazione basata su Telegram.
- Saiga 2FA è generalmente più costoso rispetto ad altre piattaforme PhaaS, riflettendo le sue capacità avanzate, strumenti integrati e modello operativo mirato.
- Un altro fattore chiave che distingue Saiga 2FA è la sua frequenza relativamente bassa in natura. Non è stato visto così spesso come alcuni altri kit di phishing ad alto volume, e ci sono informazioni limitate disponibili sul web. Questa scarsità ne aumenta l'efficacia, poiché gli attaccanti possono contare sulla sua furtività per evitare il rilevamento per periodi più lunghi.
Conclusione
Saiga 2FA è un esempio di come i kit di phishing si stiano evolvendo in piattaforme a livello di applicazione. Combinando framework frontend dinamici, configurazione runtime e flussi di interazione stratificati, Saiga 2FA consente operazioni di phishing scalabili e controllate.
A differenza dei kit di phishing tradizionali, Saiga integra infrastruttura, automazione e capacità post-compromissione in un sistema unificato, supportando campagne avanzate e altamente mirate.
Per mitigare tali attacchi, si consiglia alle organizzazioni di adottare metodi di autenticazione resistenti al phishing come FIDO2/WebAuthn, imporre rigorose pratiche di verifica degli URL e implementare un monitoraggio avanzato per rilevare comportamenti anomali di autenticazione. Un approccio di sicurezza a strati è essenziale per difendersi dai moderni framework di phishing AitM.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.