La trappola del CAPTCHA si sta estendendo, passando da un semplice inganno a una minaccia attiva
I falsi CAPTCHA si stanno evolvendo in strumenti sofisticati ed elusivi in grado di profilare le potenziali vittime e facilitare la distribuzione di malware. Ecco cosa le organizzazioni devono sapere.
Punti chiave
- L'analisi di Barracuda ha rilevato un abuso di CAPTCHA nel 43% degli attacchi tramite phishing-kit esaminati durante il 2025.
- L'uso del CAPTCHA si sta evolvendo da una semplice fase nel furto di credenziali all'abilitazione di infezioni da malware, abuso delle notifiche del browser o utenti che eseguono comandi dannosi essi stessi (ClickFix).
- Una sicurezza a più livelli, l'intelligence sulle minacce e la consapevolezza dell'utente possono aiutare a bloccare questi attacchi prima che abbiano successo
L'evoluzione dell'abuso dei CAPTCHA
I CAPTCHA sono stati introdotti per distinguere tra umani e bot. Sono associati alla sicurezza e all'affidabilità quando si accede ad account o servizi online. Questo è uno dei motivi per cui gli attaccanti informatici li incorporano nelle campagne di phishing.
Esempio di verifica CAPTCHA
Un falso CAPTCHA induce gli utenti a credere che la pagina web che stanno visitando disponga di controlli di sicurezza legittimi. Questo li incoraggia a continuare a fare clic, a scaricare file o a inserire informazioni sensibili.
La tecnica del falso CAPTCHA si sta ora evolvendo oltre il semplice inganno visivo, diventando parte attiva dell'infrastruttura di attacco, aiutando gli attaccanti a identificare gli utenti reali, a nascondere i contenuti dannosi dagli strumenti di sicurezza automatizzati e a determinare cosa accade successivamente.
Dalla verifica falsa alle catene di attacco adattive
Un tradizionale attacco di abuso CAPTCHA può iniziare con un'email che sostiene che un documento condiviso, una fattura, un contratto o un file protetto richieda una revisione. Quando il destinatario fa clic sul link e si imbatte in una schermata CAPTCHA convincente, crede di star seguendo un normale processo di sicurezza. Alcune campagne reindirizzano poi gli utenti verso pagine di accesso Microsoft 365 contraffatte, progettate per sottrarre le credenziali.
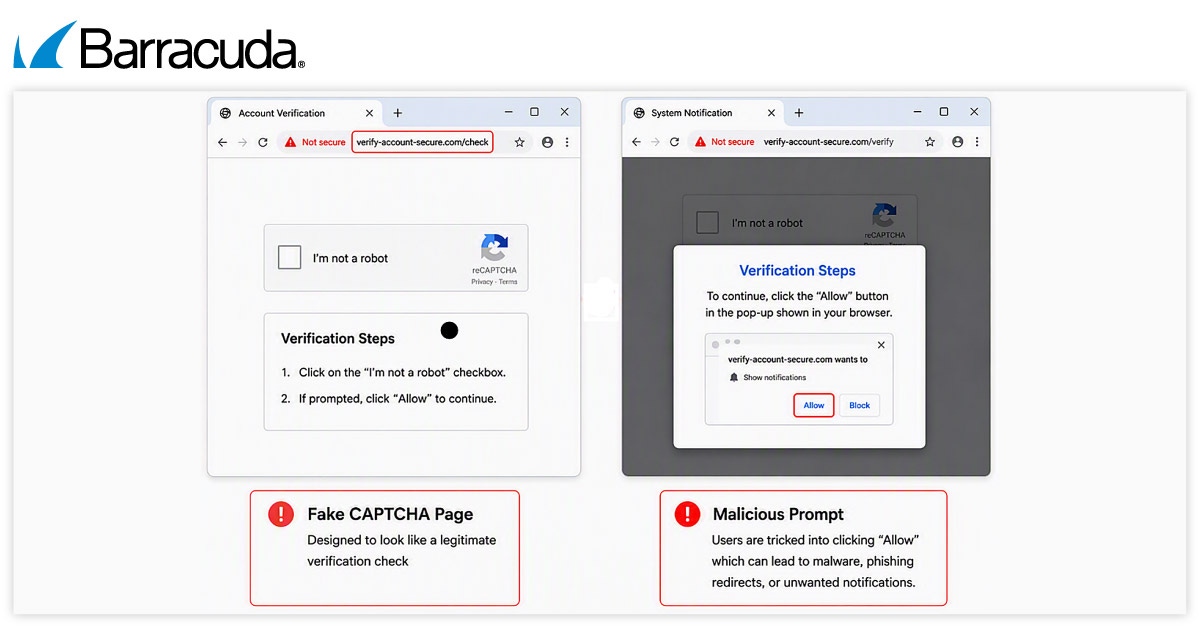
Esempio di CAPTCHA fasulli
In attacchi più evoluti, tuttavia, questo passaggio può attivare download di malware o incoraggiare gli utenti ad abilitare le notifiche del browser in modo che gli attaccanti possano continuare a distribuire contenuti dannosi.
Sempre più spesso, gli attaccanti inseriscono anche dei CAPTCHA tra il link iniziale e la destinazione dannosa finale. Gli scanner automatizzati, i crawler e gli ambienti sandbox potrebbero non essere in grado di completare la verifica, mentre un utente reale può proseguire.
Le pagine possono inoltre adattarsi in base al dispositivo, alla posizione, all'attività o al momento della visita del visitatore. Alcune appaiono solo brevemente o scadono dopo essere state visualizzate, rendendole più difficili da analizzare per i team di sicurezza dopo un incidente.
Tuttavia, come in precedenza, il CAPTCHA non è il payload. È il gateway che rende il payload apparentemente affidabile, contribuendo al contempo a mantenerlo nascosto.
ClickFix e l'aumento delle infezioni autoinflitte
Uno degli sviluppi più pericolosi è la combinazione di CAPTCHA falsi con tecniche ClickFix.
A un utente potrebbe essere richiesto di fare clic su una casella di controllo o su un pulsante "Verifica" che copia silenziosamente un comando dannoso negli appunti. La pagina indica quindi alla vittima di aprire la finestra di dialogo Esegui di Windows o un altro strumento di sistema, incollare il contenuto nascosto e premere Invio.
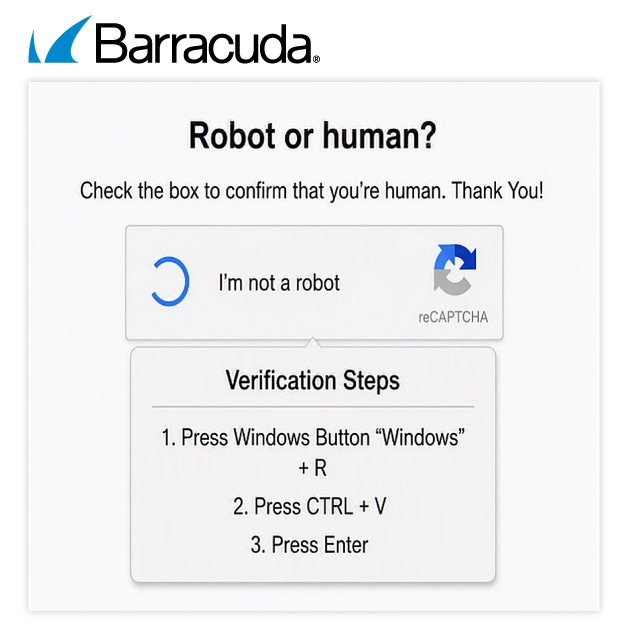
Un esempio di un falso CAPTCHA progettato per indurre gli utenti a eseguire comandi
Anziché completare un processo di verifica, l'utente avvia inconsapevolmente l'infezione da malware. Le varianti più aggressive possono copiare un comando a seguito di una semplice interazione con una pagina web, o persino al movimento del mouse, mantenendo il codice dannoso fuori dalla vista.
Le pagine possono imitare errori del browser, anteprime di documenti non riuscite, problemi con le riunioni o notifiche di aggiornamento software prima di presentare istruzioni di ripristino apparentemente utili. Creando un problema e fornendo poi la presunta soluzione, gli attaccanti fanno pressione sugli utenti affinché completino personalmente l'azione dannosa.
Percorsi più convincenti e personalizzati
Gli strumenti di sviluppo basati su IA e no-code stanno rendendo più semplice la creazione di pagine CAPTCHA raffinate, schermate di accesso e percorsi di phishing completi. Gli attaccanti possono personalizzare le pagine utilizzando informazioni associate al destinatario o all'organizzazione, adattando dinamicamente il branding, la lingua e i contenuti in modo che l'interazione risulti pertinente.
Alcune campagne costruiscono catene di fiducia multi-marchio anziché impersonare un'unica azienda. Una vittima potrebbe ricevere un messaggio di condivisione documenti, incontrare un CAPTCHA, visualizzare un prompt in stile Adobe e infine raggiungere una pagina di accesso Microsoft. Ogni fase familiare rafforza la credibilità della successiva, facendo apparire l'inserimento delle credenziali come parte di un normale processo aziendale.
Nonostante il loro aspetto curato, i segnali di allarme rimangono costanti. I CAPTCHA legittimi non chiedono agli utenti di eseguire comandi, installare software, abilitare le notifiche del browser o fornire password e codici monouso. Non dovrebbero attivare download imprevisti o richiedere azioni urgenti per evitare la sospensione dell'account o la perdita di dati.
Gli utenti dovrebbero inoltre esaminare gli indirizzi dei siti web per individuare domini con errori ortografici, sottodomini insoliti o siti senza alcuna connessione chiara con il servizio di cui viene impersonata l'identità.
Un CAPTCHA può indicare che un visitatore è umano, ma non conferma che il sito web sia sicuro.
Come difendersi dagli attacchi di phishing basati su CAPTCHA
Gli utenti dovrebbero valutare l'intera interazione anziché concentrarsi solo sul CAPTCHA in sé. Una verifica inaspettata dopo aver fatto clic su un link in un'e-mail dovrebbe indurli a fermarsi, controllare l'URL e verificare la fonte attraverso un canale separato e attendibile.
Le organizzazioni dovrebbero formare i dipendenti a riconoscere quando la verifica va oltre il normale comportamento. Gli utenti non dovrebbero mai aprire utility di sistema, incollare comandi, scaricare software o inserire credenziali semplicemente perché una pagina web lo richiede.
L'autenticazione a più fattori può ridurre l'impatto delle password rubate, mentre protezione dell'e-mail avanzata, analisi degli URL, sicurezza degli endpoint e threat intelligence possono aiutare a rilevare messaggi dannosi e infrastrutture di attacco. Un approccio a più livelli rimane la difesa più efficace.
Come Barracuda protegge i clienti
Barracuda utilizza un approccio multilivello per rilevare gli attacchi di phishing che coinvolgono falsi CAPTCHA, reindirizzamenti dannosi, pagine di raccolta delle credenziali e distribuzione di malware.
Barracuda Advanced Threat Detection analizza email, URL, allegati e contenuti sospetti per identificare minacce note ed emergenti. Le informazioni sulle minacce provenienti dal sistema in tempo reale di Barracuda monitorano costantemente l'infrastruttura degli hacker, i domini e le tecniche di phishing in continua evoluzione.
I team di sicurezza Barracuda analizzano inoltre le campagne per identificare nuove tattiche e indicatori di compromissione. Queste informazioni alimentano le regole di rilevamento e le protezioni proattive, consentendo a Barracuda di adattarsi man mano che gli attaccanti modificano i loro metodi.

Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.