
Uno sguardo basato sui dati per valutare se la scoperta delle vulnerabilità assistita dall'IA sta mantenendo le sue più grandi promesse
Conclusioni
- La prevista ondata di CVE guidata dall'IA non si è ancora materializzata. La crescita dei CVE nel 2026 rimane leggermente al di sopra delle tendenze storiche.
- L'attribuzione è importante e ancora rara. Meno di 200 CVE attualmente accreditano la scoperta assistita da AI o LLM.
- I fondamenti della gestione del rischio superano ancora i conteggi dei CVE principali. La priorità delle patch, la visibilità degli asset e la riduzione dell'esposizione restano indicatori migliori del rischio organizzativo rispetto al volume grezzo delle vulnerabilità.
| Dalla scrivania del CISO è redatto da Arve Kjoelen, Chief Information Security Officer (CISO) presso Barracuda. Esamina le implicazioni strategiche delle tendenze emergenti in materia di sicurezza — non solo i meccanismi tecnici che vi stanno dietro. È scritto per i leader IT e della sicurezza che devono capire cosa sta cambiando, perché è importante e dove concentrarsi in seguito — spesso prima che ci sia un chiaro consenso nel settore. |
Misurare le affermazioni sull'IA rispetto alla realtà
Le affermazioni sulla scoperta di vulnerabilità guidata dall'intelligenza artificiale (AI) sono rapidamente aumentate negli ultimi due anni. Si prevedeva ampiamente che i grandi modelli linguistici (LLM) scoprissero difetti su una scala che avrebbe sopraffatto i processi esistenti di Common Vulnerabilities and Exposures (CVE). Claude Mythos è emerso in quel contesto, sia come esperimento tecnico che come previsione verificabile: se l'AI accelera significativamente la scoperta di vulnerabilità, dovremmo vederlo riflesso nel volume dei CVE e nei dati di attribuzione.
L'Mythos Hype Index esiste per rispondere a una semplice domanda con i dati piuttosto che con aneddoti: il previsto aumento sta effettivamente accadendo? Confrontando la crescita giornaliera delle CVE del 2026 con le basi storiche, l'indice traccia se l'impatto promesso dell'IA si sta materializzando—o se le aspettative stanno superando i risultati osservabili.
Questa struttura deriva direttamente da la nostra analisi precedente su come Mythos potrebbe cambiare la scoperta delle vulnerabilità . Questo post passa dalla teoria alla misurazione.
Introduzione al Mythos Hype Index
Le stime di consenso e la nostra modellazione prevedono un'ondata di nuovi CVE dovuta alla rilevazione delle vulnerabilità abilitata dall'IA. Ma cosa succede se ci sbagliamo? Come lo sapremo?
Il nostro tracker giornaliero confronta la crescita CVE del 2026 con gli anni precedenti per vedere se l'ondata è arrivata. La metodologia di calcolo è inclusa alla fine di questo articolo.
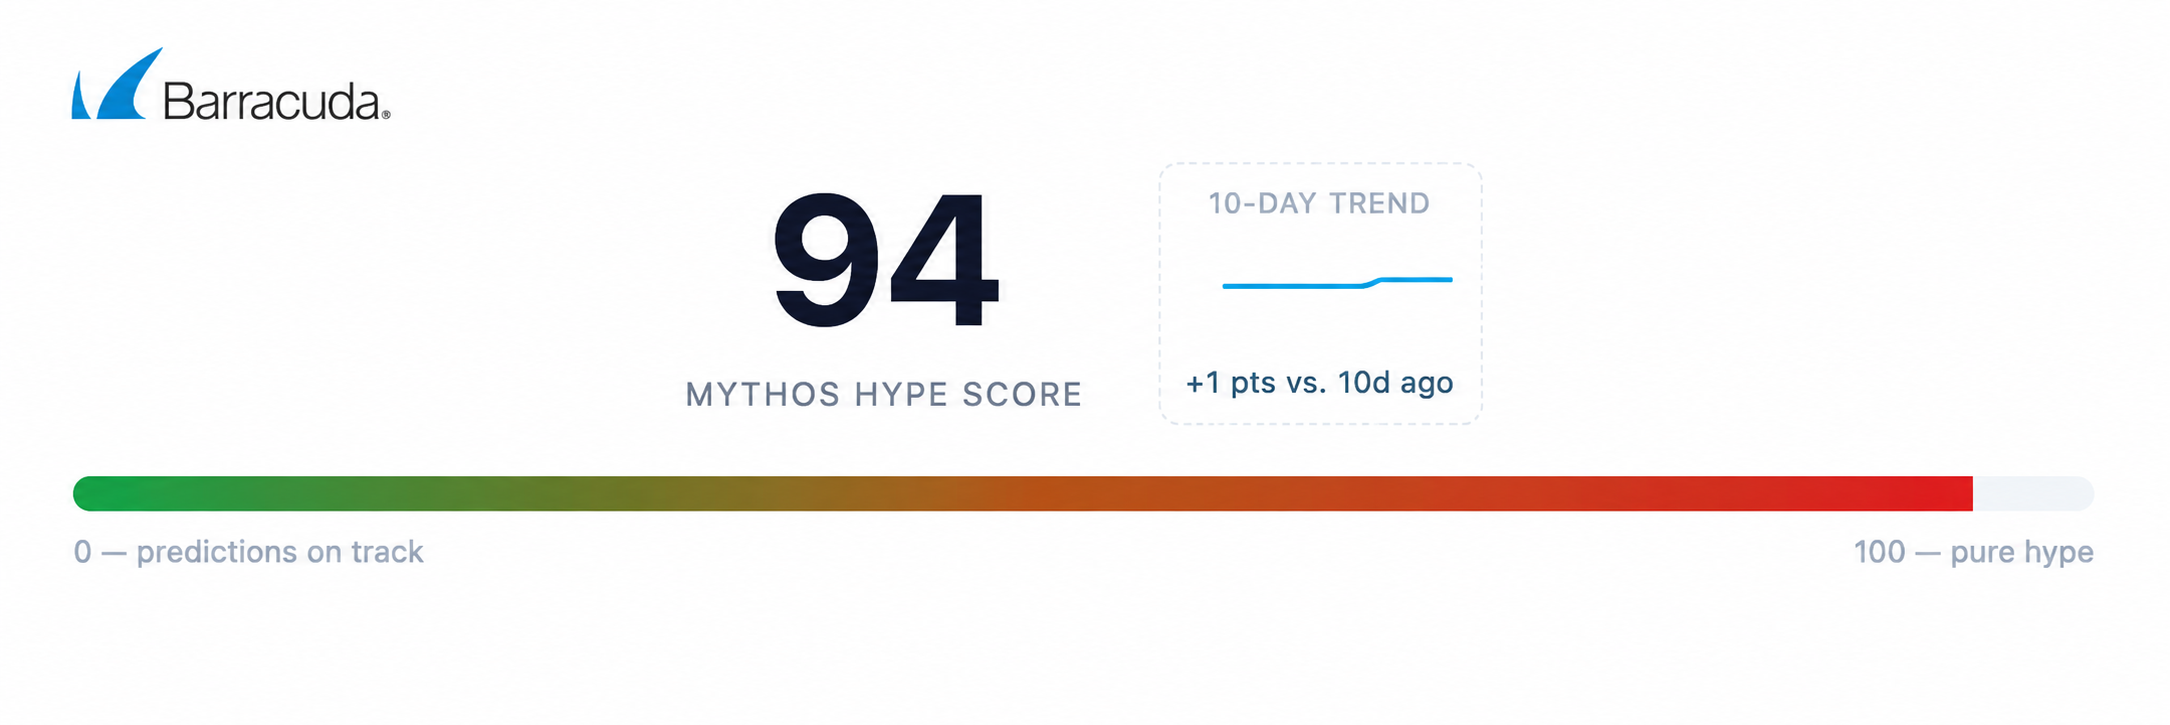
Punteggio Hype del Mito, 12 maggio 2026
A gennaio, abbiamo stimato intorno a 55.000-60.000 CVE sarebbero stati pubblicati nel 2026. Mythos e altri LLM dovrebbero aumentare drasticamente questo numero, ma non abbiamo ancora visto tale crescita. E meno di 200 CVE accreditano gli LLM.
Cosa significa: segnale contro entusiasmo
Con un punteggio di hype di 94, il Mythos Hype Index riflette un divario tra aspettative e risultati misurabili. Ciò non significa che la scoperta di vulnerabilità assistita dall'IA stia fallendo, ma suggerisce che il suo impatto nel mondo reale sta arrivando più lentamente e in modo più irregolare del previsto.
Potrebbero esserci spiegazioni pratiche. I flussi di pubblicazione CVE rimangono limitati. Le pratiche di divulgazione variano ampiamente. Molte organizzazioni che sperimentano la scoperta assistita dall'IA potrebbero non attribuire affatto l'uso degli strumenti. E alcuni problemi scoperti dall'IA potrebbero non raggiungere mai lo status di CVE.
L'implicazione non è compiacimento, ma priorità. La gestione delle patch, la visibilità degli asset e la riduzione dell'esposizione rimangono più predittivi del rischio rispetto ai conteggi dei CVE in primo piano.
Cosa succede dopo: osservare i punti di inflessione, non i titoli dei giornali
L'indice Hype di Mythos è progettato per cambiare nel tempo. Se la scoperta assistita dall'IA inizia a modificare in modo misurabile l'economia delle vulnerabilità, i dati dovrebbero mostrarlo: prima nell'attribuzione, poi nel volume e infine nel tempismo degli exploit.
Ecco cosa stiamo osservando:
- Deviazione sostenuta dalle curve di crescita storiche dei CVE
- Aumento e divulgazione coerente della scoperta assistita dall'IA
- Tempi di scoperta‑sfruttamento più brevi correlati all'uso dell'IA
Fino a quando questi segnali non appariranno, le affermazioni audaci riguardanti l'IA che "rivoluziona la scoperta delle vulnerabilità" dovrebbero essere trattate come ipotesi, non conclusioni.
Il Mythos ci offre un modo per testare quelle ipotesi in pubblico, con dati in tempo reale. Con il passare dell'anno, l'indice convaliderà il clamore—o lo falsificherà silenziosamente.
Entrambi i risultati sono utili.
Man mano che emergono ulteriori dati, condivideremo osservazioni dalle divulgazioni CVE insieme a un'analisi più approfondita su come—e se—queste tendenze sono importanti per i team di sicurezza e i leader aziendali. Nel frattempo, mantieni aggiornati i controlli di sicurezza e segui la discussione qui, e unisciti a noi su LinkedIn e Reddit.
Metodologia: Come viene calcolato il punteggio del Mythos Hype Index
L'indice è la media geometrica di due sottopunteggi, ciascuno scalato da 0 a 100:
- Punteggio Volume CVE – velocità di pubblicazione delle vulnerabilità
- Punteggio di Attribuzione LLM – quanto spesso le vulnerabilità accreditano pubblicamente un LLM
Utilizzare la media geometrica (la radice quadrata dei dati moltiplicati) garantisce che un segnale forte non possa mascherare uno debole.
Determinare il punteggio di volume CVE
- Conta i CVE pubblicati dal 1º aprile 2026
- Conta i giorni di pubblicazione (giorni di calendario con almeno un CVE; giorni con zero CVE, come le domeniche, sono esclusi)
- Converti in un tasso annuale = (CVEs pubblicati ÷ giorni di pubblicazione) × 365
Questo tasso annualizzato viene confrontato con un valore di riferimento (livelli storici normali) e una previsione media (l'aumento previsto). Il risultato viene convertito in un punteggio da 0 a 100, che viene limitato per evitare estremi.
Determinare il punteggio di attribuzione LLM
- Conta i CVE dall'inizio del 2 febbraio 2026 che accreditano esplicitamente un LLM.
- Dividi per il totale delle CVE nello stesso periodo -
- La percentuale di attribuzione LLM = CVE accreditati LLM ÷ CVE totali
L'attribuzione LLM osservata è confrontata con un'attribuzione target del 12,8% (la quota che ci si aspetterebbe se le previsioni fossero in corso). Il risultato è nuovamente scalato da 0 a 100, limitato ai limiti.
Calcolo dell'Indice di Hype del Mythos
I due sottopunteggi vengono combinati utilizzando la media geometrica e arrotondati per determinare l'Indice:
L'Indice di Hype del Mito = √(Punteggio Volume CVE × Punteggio di Attribuzione LLM)
Comprendere i risultati:
- Sotto 50: L'attività osservata si avvicina alle previsioni
- Sopra 50: L'attività osservata si sta avvicinando maggiormente alle aspettative di base
- Più vicino a 100: Le previsioni sembrano sempre più esagerate

Rapporto sul divario di competenze nella sicurezza informatica: il rischio dell’IA è in cima alla lista
Un sondaggio di Barracuda Research condotto tra 2.000 responsabili della sicurezza rileva che il 94% segnala carenze di competenze nella sicurezza informatica, mentre l’IA riduce i ruoli entry-level nella sicurezza che contribuiscono a formare i futuri investigatori.
Iscriviti al blog di Barracuda.
Iscriviti per ricevere i Threat Spotlight, commenti del settore e altro ancora.